先给结论:杀毒软件弹出“已清除”之后,这台电脑可以开机、可以用来复制资料,但不能当成已经安全的机器直接投回原来的工作岗位,尤其不能立刻用于网银、财务系统和涉密办公。原因不是杀软没用,而是银狐(也被记作游蛇、谷堕大盗)这类远控木马的危害有两条线:一条在主机上,一条已经跑到了你的账号和会话里。查杀只处理了第一条线中能被识别的那部分。
按设备用途,结论并不一样:
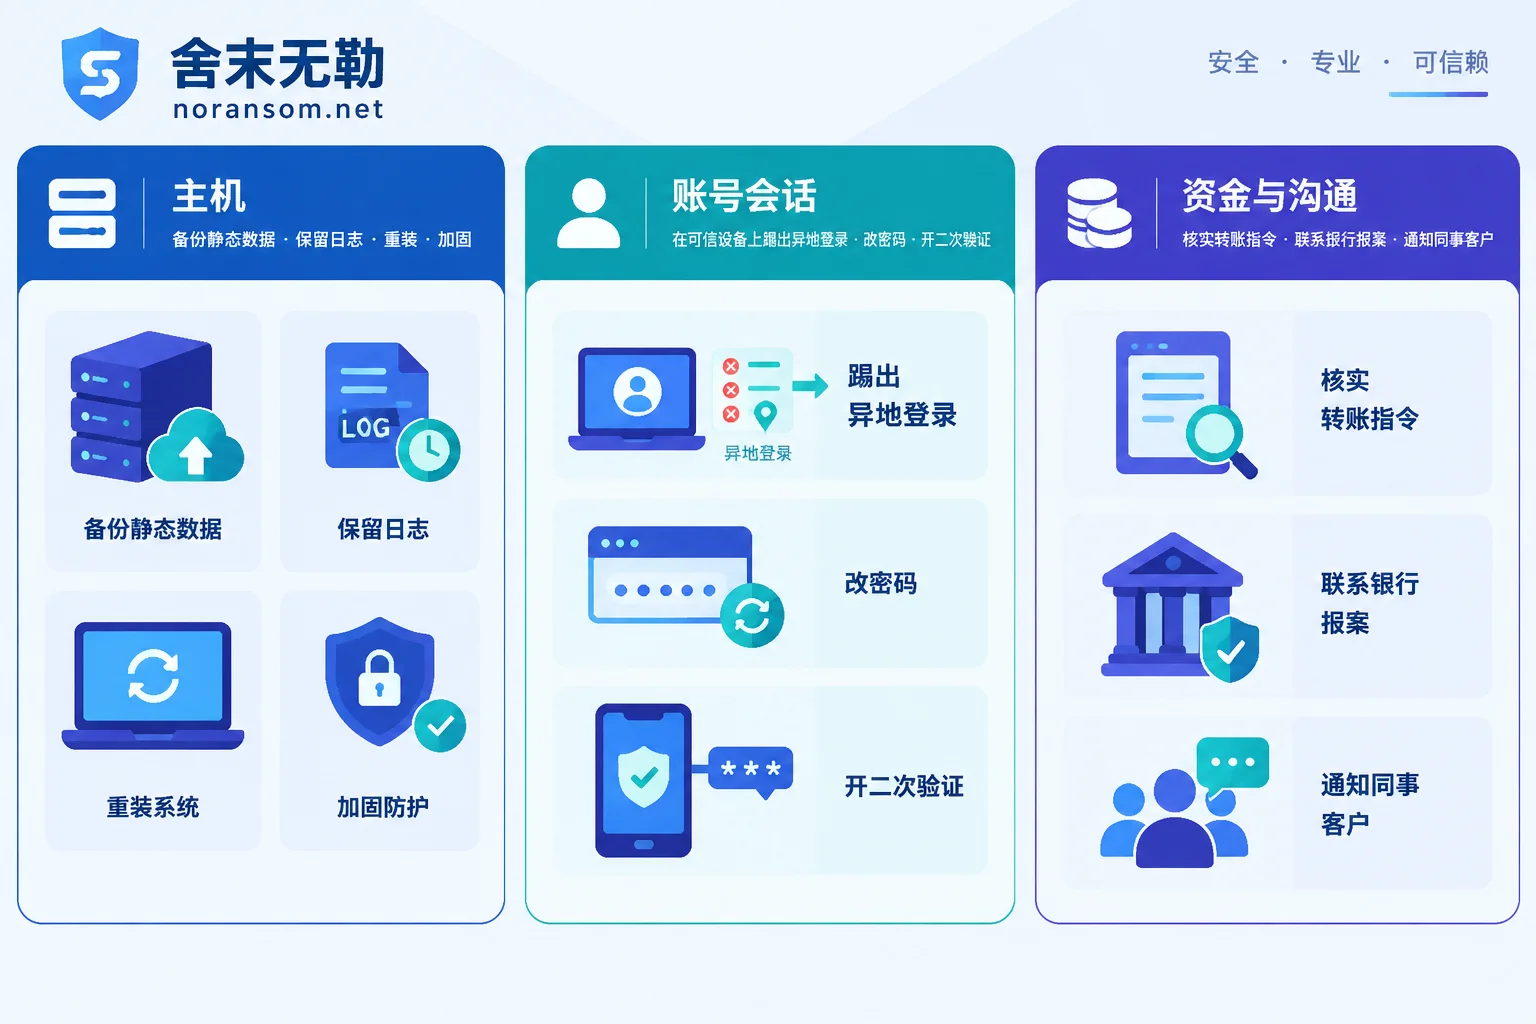
- 财务、出纳、开票、报税、插过网银 U 盾或 UKey 的电脑:不要在只做了表面查杀后继续使用,也不要再插回 U 盾。这类机器建议走“备份静态数据 → 重装系统 → 安全加固 → 再入网”的路径。
- 普通办公电脑(无资金操作、无核心系统权限):最稳妥的做法同样是备份纯数据文件后重装或还原到干净的系统镜像。如果业务实在等不了,可以在限制条件下临时使用,但要按下面的“临时使用底线”来管。
- 服务器、域控、运维跳板机、装有远程管理工具的机器:不要只看这一台。银狐常借合法远程工具(例如向日葵一类远控、企业远程管控客户端)驻留和横向移动,同一网段其他机器和管理员账号也要一并排查,这已经超出“这台电脑还能不能用”的范围。
为什么杀软报“已清除”不等于干净
公开的威胁分析里,这类木马的持久化手法比较一致:用“白加黑”DLL 侧加载让合法程序去加载恶意模块,把代码注入到 sihost.exe、svchost.exe、ctfmon.exe 等系统进程里运行,创建隐藏的系统服务或计划任务,再顺手装一个正规的远程控制软件当后路。杀软能识别的通常是钓鱼下载的诱饵文件和落地的加载器,被注入的进程、改名后的白程序、留下的服务与远控客户端,常常不会被一起清掉。
实际表现就是:查杀完看起来正常,过一段时间又报毒,或者杀软什么都不报但机器仍在被操作。所以“杀软不报毒”不能作为清理完成的判断依据。如果你遇到的正是反复报毒的情况,可以对照银狐木马杀毒后又出现的排查思路,区分是本机持久化没清干净,还是内网/微信侧又投了一次。
账号和会话是另一条线,必须单独处理
木马运行期间做的事情,重装系统也收不回来:读取浏览器保存的密码、抓取微信和企业微信等即时通讯的登录会话、记录键盘输入、定时截屏。这意味着即使主机上的恶意进程全部终结,攻击者手里可能仍握着可用的凭据和会话,能在异地直接接管账号,冒充你向同事、客户发消息,或者把你的账号当成下一轮传播的跳板。
这一步要在另一台没有被感染的可信设备上做,不要在刚查杀完的那台机器上改密码:
- 在手机或另一台干净电脑上,逐个检查微信、企业微信、邮箱、OA、财务系统、云盘、远程工具的登录设备列表,强制下线所有非本人常用设备。
- 修改这些系统的密码,优先处理邮箱、财务系统、OA 和各类管理后台;能开二次验证的都开上。
- 如果浏览器里保存过服务器、数据库、后台的口令,视为已泄露,全部更换,不要只改一两个“重要的”。
- 通知同事和常联系的客户:近期通过你账号发来的文件、链接和转账要求都要另行核实。
财务和资金风险:先核实,再走正规渠道
针对财会人员的银狐投递,目的多数是诈骗和异常转账,而不是搞坏你的电脑。所以处置时优先确认三件事:这台机器最近有没有发起过转账或修改过收款账户;微信好友和群里有没有以你名义发出的安装包、压缩包、“对账单”;最近有没有“领导/财务负责人要求加急付款”的指令。
任何这类指令都要通过当面或电话等另一条渠道核实,不要在同一个可能已被接管的聊天窗口里确认。已经发生可疑扣款或转账的,立刻联系银行走挂失、冻结等正规流程并报案,同时保留聊天记录、转账凭证、告警截图和相关日志。资金能否追回取决于银行和公安的处理结果,谁都不该给你承诺结果。
如果必须临时继续用,底线是什么
有时候业务不允许马上停机重装。在重装之前,这台机器只能当一台“不受信任的机器”用:
- 不插 U 盾,不登网银、不进财务和报税系统,不在这台机器上改任何密码;
- 断开共享盘映射,尽量不要接触公司文件服务器和数据库;
- 关掉机器上的远程控制软件并检查其中的自启和访问记录,不确定用途的远控客户端先卸载;
- 留意异常迹象:鼠标自行移动、输入法/系统进程占用异常、不明外连、任务计划里陌生条目、杀软被关闭或自动退出;
- 用户账号降为标准用户,不要用管理员权限日常办公。
这些只是降低风险,不是清理。真正恢复信任还是要靠重装或还原到已知干净的镜像。
重装之前,先决定要不要留证据
直接格式化最省事,但也会把溯源材料一起抹掉。如果涉及资金损失、内网多台机器中招、或者可能要向公安提交材料,重装前先把需要的东西保下来:系统与安全日志、杀软的查杀记录和隔离区、可疑文件所在路径的截图、远控软件的连接记录、异常外连的时间点。有条件的做整盘镜像再重装;没有条件至少把上述内容导出到一个单独的移动盘,并且不要在这台机器上继续“试工具”。
备份数据时只取静态数据文件:文档、表格、图片、导出的账套或数据库备份文件。不要把 exe、快捷方式、整个用户目录、浏览器配置和自启项一起搬到新系统里。
恢复使用前的核对项
重装完、加固完,再入网前把这几项确认一遍:系统与办公软件补丁已更新;杀软/EDR 正常运行且能联网更新;不必要的远程控制工具全部移除;共享和远程桌面按需开放而不是默认全开;本机与相关业务系统的口令均已在可信设备上更换;管理员和普通办公账号分离;重要数据有一份离线或异地备份。财务岗还要额外确认:网银证书重新申请或确认未被复制,付款流程恢复为双人复核。
什么时候需要外部介入
单机、无资金异常、能直接重装的情况,按上面的顺序自己走完通常就够了。以下几种建议尽早找人一起看:多台机器反复报毒或查杀后又出现;服务器、域控或运维终端涉及在内;已经出现异常转账、客户被冒名联系;机器不能停机重装而你需要判断它现在是否仍被控制;需要形成溯源与证据材料。
舍末无勒在银狐与远控木马处理方向做的就是这类判断:先确认持久化组件和外连是否还在、哪些账号已经失陷、影响范围是否只有一台,再决定是重装还是先保留取证。多人多机同时出问题、正在扩散的,按应急处置流程处理更合适;需要提交具体事件情况时走联系入口,注意不要在公开渠道上传数据库、客户资料、生产口令或可疑的可执行文件。
最后补一句容易混淆的地方:银狐属于远控和窃密,文件通常不会被批量改名加密。如果你同时发现文件后缀被统一改掉、打不开并出现勒索说明文件,那是另一件事,处置顺序和恢复路径都不同,需要分开判断,可先参考如何分清远控与文件加密。


评论(0)