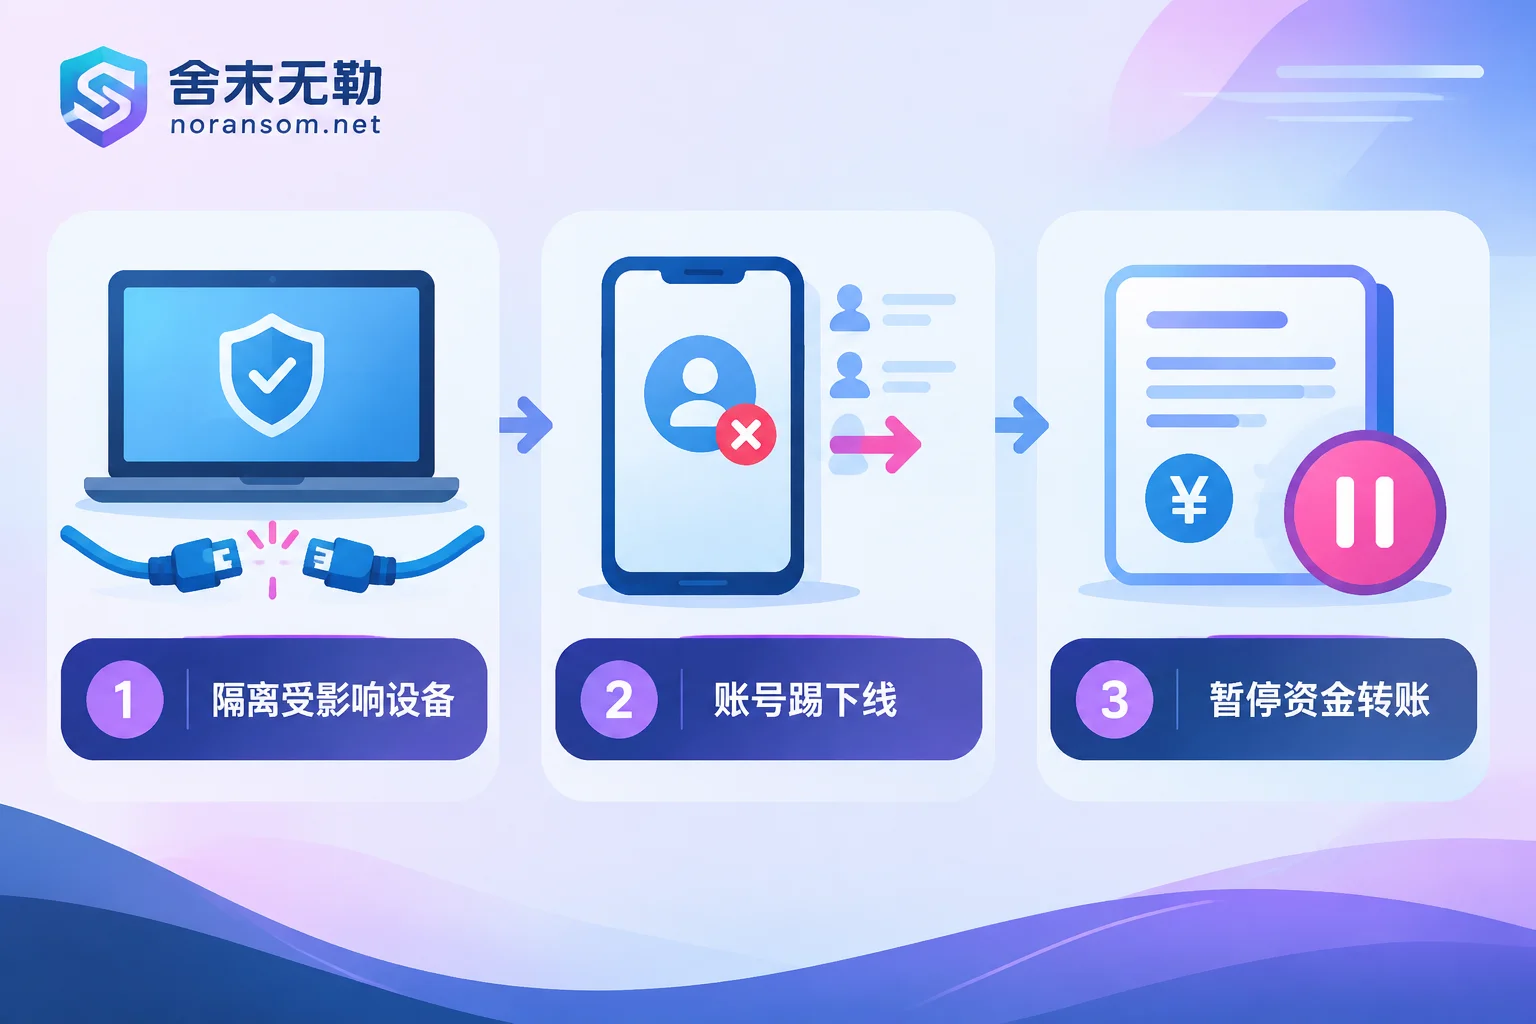
如果你刚从搜索结果里下载了一个安装包(微信、企业微信、钉钉、WPS、输入法、解压工具、某个AI客户端都算),装完之后出现闪退、鼠标自己动、弹出陌生窗口、安装目录里多了看不懂的文件,或者只是单纯觉得不对劲——现在最该做的三件事,按顺序是:
- 把这台电脑断网。 拔网线、关 Wi-Fi、断开手机热点。不要只关浏览器,也不要只退出那个软件。
- 换一台没碰过这个安装包的设备(手机用移动流量最稳),去处理账号。 登录微信、企业微信、钉钉、QQ、邮箱的安全设置,查看登录设备列表,把这台电脑的登录状态强制下线,踢掉不认识的设备。
- 如果这台电脑涉及财务、报销、合同审批,立刻用电话或当面的方式通知出纳、财务主管和正在对接的同事:暂停所有未经双人复核的转账。
这三件事做完再考虑杀毒。顺序反了,杀毒的意义会大打折扣。
为什么不能在这台电脑上改密码
这是最常见也最可惜的一个动作:发现不对,立刻在同一台电脑上打开各个网站改密码。
问题在于,这类通过搜索引流分发的木马,主流能力就是键盘记录、屏幕监控和剪贴板读取。你在受控主机上敲的新密码,攻击者同步就能拿到;你改完还觉得安全了,反而放松了警惕。
更麻烦的是会话。很多办公软件和网页平台在登录后保留的是会话凭据,不是每次都验密码。哪怕你改了密码,如果没有把旧登录状态踢下线,对方可能仍然能用已有会话继续以你的身份说话、看聊天记录、查通讯录。所以「改密码」和「踢会话」是两个动作,都要从另一台可信设备上做,并且顺序上先踢会话更稳妥。
需要重点处理的账号,按优先级大致是:办公即时通讯(微信/企业微信/钉钉)、企业邮箱、网银与财务系统、堡垒机或远程运维账号、以及用同一套密码注册过的其他服务。
财务风险要单独盘一遍,别等排查完
仿冒办公软件落地的远控木马,很大一部分目的不是加密你的文件,而是奔着钱去的。已经被公开预警的典型手法包括:读取聊天记录后冒充领导新建群聊下指令、静默篡改你复制的收款账号、盯着网银和审批流程等你操作。
所以在你还没搞清楚中了什么之前,这几件事就可以先做:
- 当天及前几天的转账、付款审批、合同变更,用电话或当面逐笔核对一遍,尤其是「临时换了收款账号」「领导让先打款」这类。
- 网银 U 盾、加密狗从电脑上拔下来,别插着排查。
- 待审批的单据先挂起,恢复审批前重新用独立渠道核实对方账号。
- 如果已经发生了异常转账,第一时间打银行客服申请止付,同时向公安机关报案。 时间越早越有机会拦截,但能不能追回不确定,不要因为觉得「可能追不回来」就拖延。把转账凭证、聊天记录、审批截图完整保存下来。
怎么判断到底是不是真中招了
很多人卡在这一步:杀毒软件全盘扫描说「未发现威胁」,那是不是虚惊一场?
不能这么判断。近一两年通过搜索引流传播的这类木马,普遍使用带合法数字签名的正常程序去侧加载恶意 DLL(俗称白加黑)、把文件体积填充到很大规避扫描、或者用 MSI 封装、临时注册服务等方式绕过静态检测。杀软界面显示安全,只说明这个样本当前没被静态特征命中。
更可靠的判断依据是行为层面的线索,你在断网状态下可以自己看一看:
- 启动项和计划任务:注册表 Run 项、任务计划程序里有没有最近新增的、指向 AppData、ProgramData、Temp 等目录的条目。
- 进程树:有没有正常程序(比如某个带签名的小工具)莫名其妙拉起 cmd、powershell 或不认识的子进程。
- 安装目录:你装的那个软件目录里,是不是躺着一些和该软件无关的 DLL、bat、vbs 文件。
- 网络行为:断网前有没有注意到不明连接;企业环境可以让网管查这台机器的外联日志、DNS 请求。
- 杀软日志:有没有出现过「已拦截/已清除」但随后又反复出现的记录——反复出现通常意味着持久化没清干净。
这些线索任何一条单独出现都不能直接定性成某个具体家族,但几条叠加,就足以按「确实中招」来处置了。反过来,一条都没有也不等于绝对干净,特别是安装包确实来自非官方渠道时。
清理前先把证据留下
这一步花不了几分钟,但后面追溯、报案、判断影响范围都靠它:
- 保留那个原始安装包文件(别双击、别删),复制到一个 U 盘或单独目录,最好算一下它的哈希值。
- 记下你是从哪个搜索结果、哪个域名下载的,把浏览器下载记录和历史记录截图。
- 异常弹窗、异常进程、异常群聊邀请,都截图。
- 记录时间线:什么时候下载、什么时候安装、什么时候开始异常。
公安机关的报案、以及国家互联网应急中心针对这类木马开展的专项线索征集,都需要这些材料。提交线索时提供样本哈希和下载源域名即可,不要把公司数据库、客户资料、生产口令传到任何公开平台或不明上传站。
清理:卸载软件基本没用
把那个软件「卸载」掉,往往只是删了个壳。远控木马通常会在系统隐藏目录投放组件、注册多重自启动、有的还会释放驱动,卸载程序不会去动这些。
可行的处理路径大致两条:
一是断网状态下用离线专杀工具排查清理。 适合确认影响面小、机器上有暂时导不出的数据、或者需要先保留现场取证的情况。清理完不要立刻接回网络,先重启后再查一遍启动项和计划任务,确认没有死灰复燃。关于清理后反复出现的情况,可以看银狐木马杀毒后又出现的排查思路。
二是重装系统。 对于已经确认被远控、又拿不准清干净没有的机器,格式化系统盘重装是最省心的选择。重装前把数据文件(文档、表格、图片)备份出去,不要备份任何 exe、bat、msi、快捷方式和安装包,否则等于把后门一起带回来。重装完成、补丁装齐、凭据全部换新之后再接入网络。
如果这台机器是财务电脑、装有网银控件或业务系统客户端,判断标准要更严一些——能不能继续用、哪些条件下必须重装,这篇讲得更细。
什么情况下要当成事件来处置,而不是一台电脑的事
下面任何一条成立,就别再当成「我电脑中毒了」来处理:
- 同事、同部门陆续出现类似症状,或者有人收到「你」发的可疑文件和群邀请;
- 这台电脑登录过域账号、堡垒机、财务系统或服务器远程桌面;
- 共享盘、NAS 上出现异常文件变动;
- 已经发生了资金损失或客户信息外泄的迹象。
这类情况下需要同步排查的是内网横向影响、共享凭据是否被用过、服务器上有没有留驻点,单机重装解决不了。正在扩散、多人多机受影响的情形,建议尽早走应急处置流程;如果重点是远控、账号失陷和财务风险,可以参考银狐与远控木马的专项处置说明。
顺带说一句:如果文件也打不开了
有时候用户会同时遇到两件事——电脑被远控,文件还被加了陌生后缀打不开。这是两个问题,处置路径不一样:远控要解决的是主机、账号和资金;文件加密要解决的是能不能恢复。清除病毒不等于文件能还原,加密文件的恢复取决于家族版本、有无可用解密器、备份和残留副本的情况,需要单独判断。可以先从怎么判断被加密文件还能不能解密入手,别在唯一的原始文件上反复试各种「修复工具」。
最后按这个顺序再过一遍
断网 → 换可信设备踢会话改密码 → 电话通知财务停付款、核对近期转账 → 保留安装包和下载线索 → 排查启动项与进程 → 清理或重装 → 换新凭据后再联网 → 回查是否有其他机器受影响。
中间任何一步你判断不了、或者已经出现资金和数据损失,不要靠反复扫描拖时间。带上你记录的时间线、安装包来源和异常截图,通过事件求助入口说明情况,先把影响范围评估清楚,再决定怎么清、要不要重装、哪些账号必须全部重置。


评论(0)