只是一个默认分类

Lock3d勒索病毒卷土重来,舍末无勒专家预警解决方案

近期监测发现Lock3d勒索病毒活跃度再次上升,多起企业数据库加密事件频发。面对高风险勒索攻击,舍末无勒专家建议企业采取“止损-分析-恢复”的科学应对路径,拒绝盲目支付赎金,依靠专业评估与数据恢复技术,保障核心业务安全。

服务器中勒索病毒后别犯这五个错:现场保护好了,数据库和虚拟机才救得回来

企业服务器中勒索病毒后,最大的损失往往不是加密本身,而是慌乱中的重启、杀毒、强行挂载数据库和原地恢复备份。本文拆解服务器中招后最容易破坏数据底层的5个操作禁区,并提供从现场冻结、家族识别到数据恢复与溯源加固的标准自救路径。

勒索病毒又变异?面对“防不住”的攻击,企业与其恐慌不如掌握主动权

勒索病毒演变迅速,常规防御常显无力。面对突发攻击,企业应跳出“被动杀毒”的思维怪圈,采取包含应急处置、数据恢复与深度安全加固在内的“闭环防护”策略。

文件被加上陌生勒索病毒后缀怎么查:别只看最后几个字母,按这三步锁定家族与抢救方案

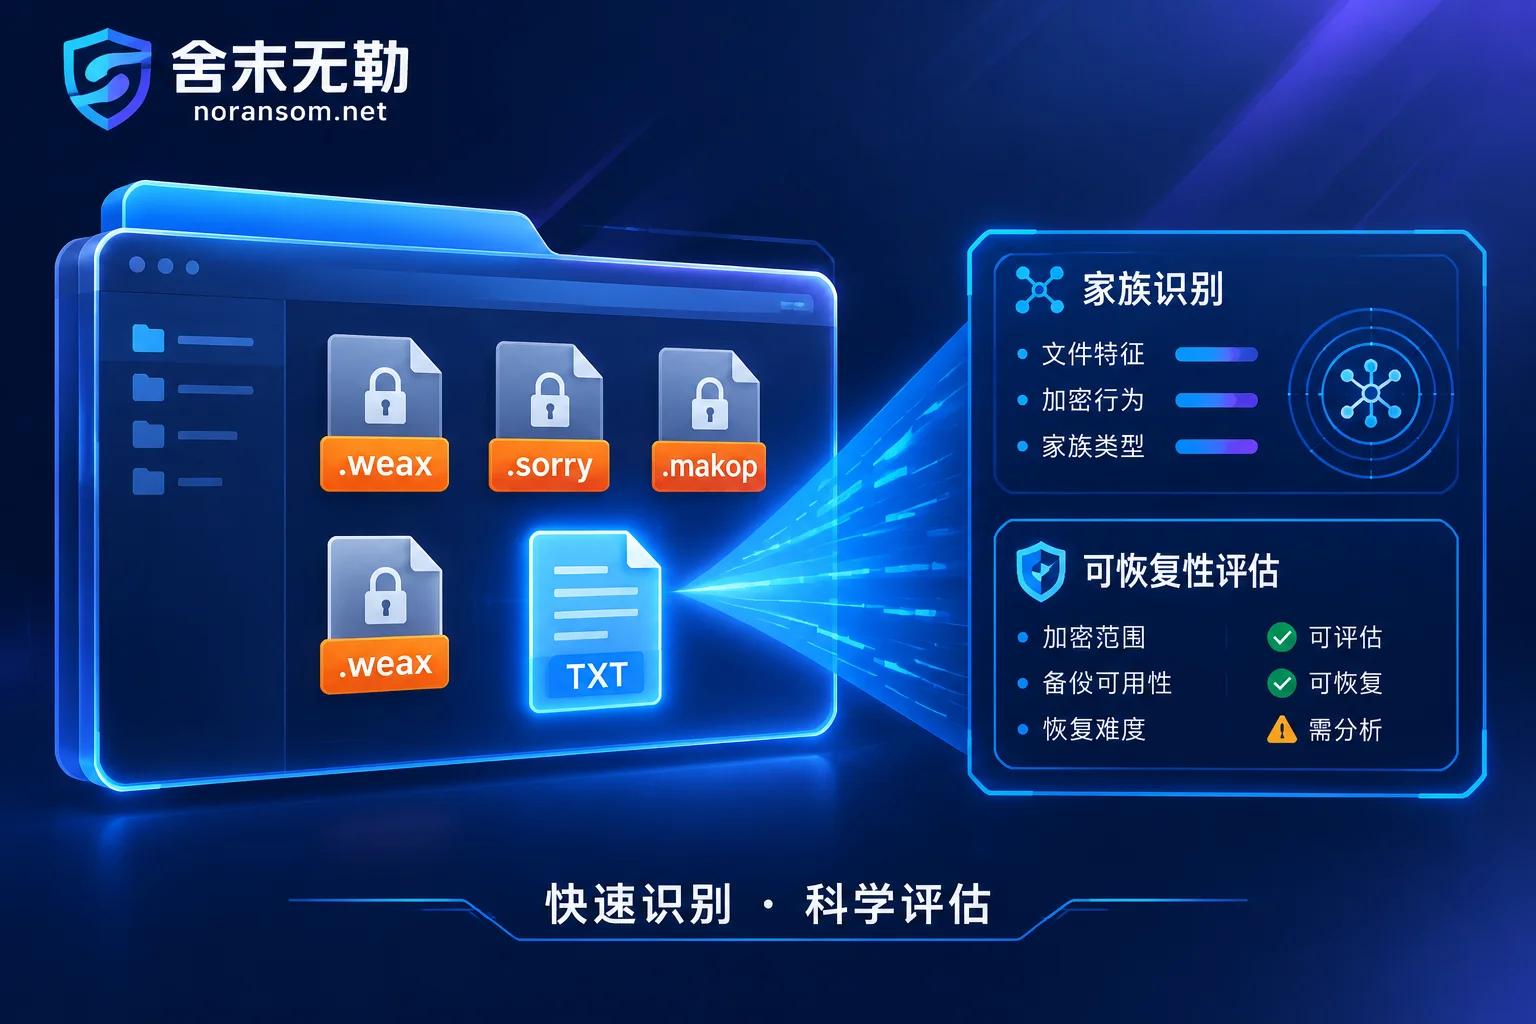
发现服务器或电脑文件被加上陌生勒索病毒后缀,直接改名或盲目运行网上的通用解密工具往往会破坏原件。本文结合近期高频活跃的 Weaxor(.weax/.rox)、Sorry(.sorry/.ths)、Makop 等家族特征,详解如何通过后缀结构、勒索信与文件底层特征准确识别病毒家族,并给出评估数据库、ERP 与虚拟化环境可恢复性的实操路径。

SQL Server 数据库被勒索病毒加密怎么恢复:先别强行附加 MDF,按这三步评估抢救空间

当承载 ERP、OA 或核心业务的 SQL Server 数据库遭遇勒索病毒,MDF、NDF 和 BAK 备份同时被加上陌生后缀时,盲目运行 DBCC CHECKDB 或尝试强行附加往往会造成二次损坏。本文详解 SQL Server 被加密后的紧急止损动作、底层页级恢复原理,以及如何在不支付赎金的前提下科学评估勒索病毒数据恢复的可行性。
