重启已经发生了,这件事没法撤回,先别纠结。现在真正决定结果的是接下来一小时你做什么、不做什么。
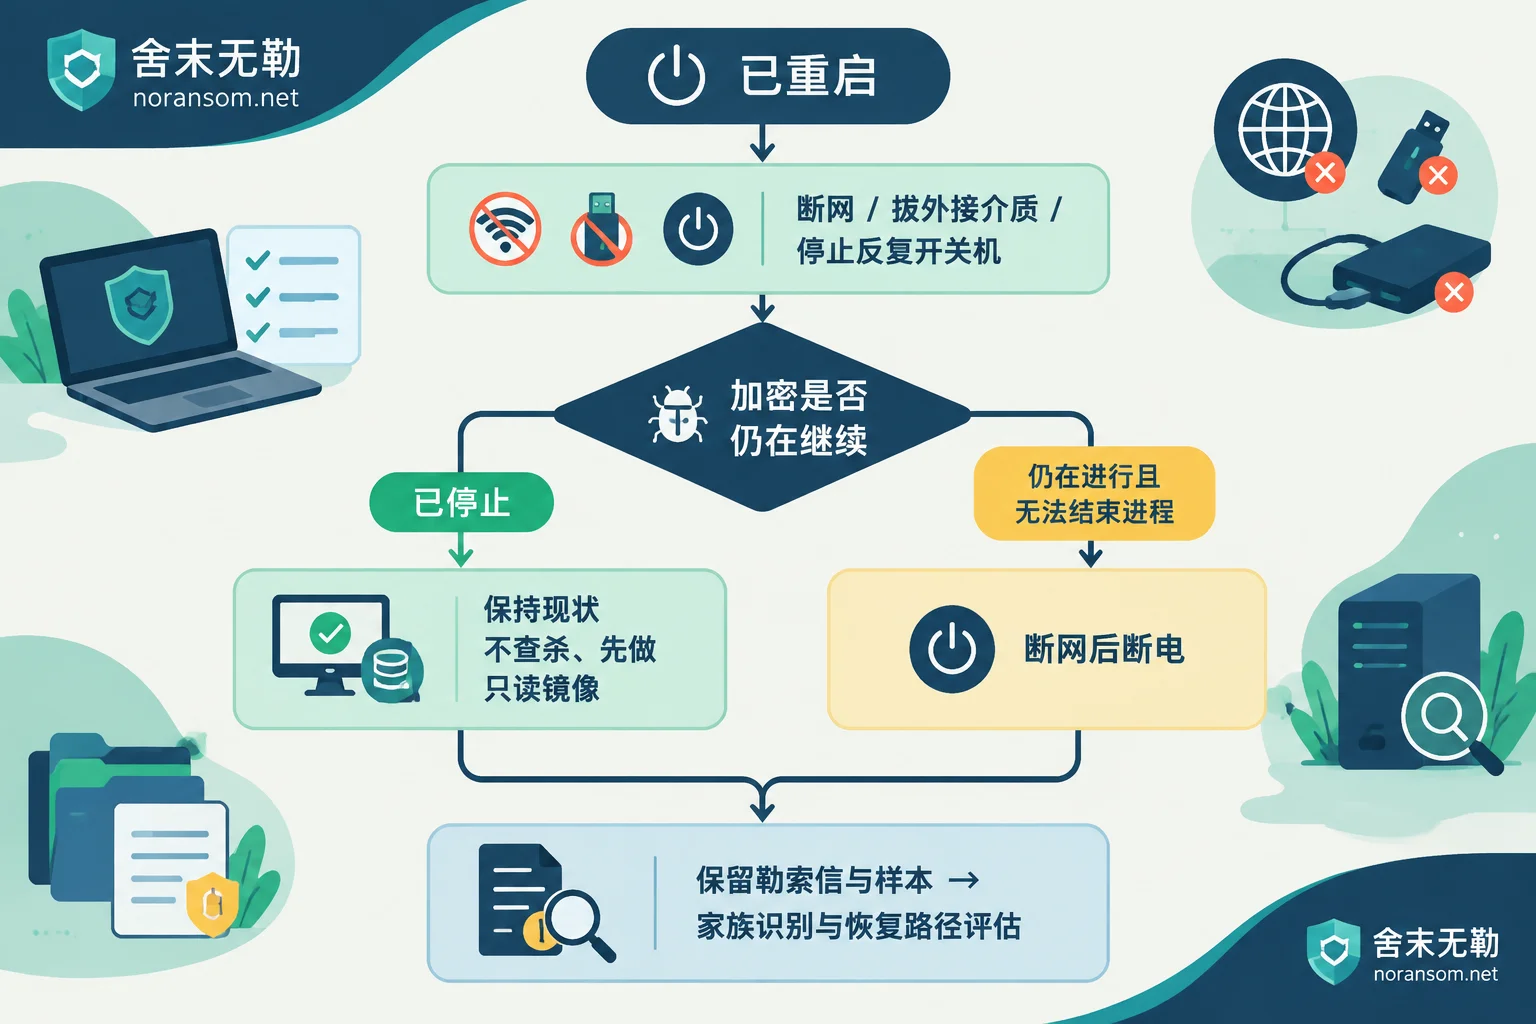
立刻按顺序做三件事:
- 断网。 拔网线、关无线、或者在交换机端口上断掉这台机器。目的是切断它和外部控制端的通信,同时阻止它继续扫描内网其他主机。
- 停止反复开关机。 不要抱着“再重启一次看看能不能进去”的想法试第三次、第四次。每一次开机都在写盘。
- 拔掉、并且不要再接任何外部介质。 U 盘、移动硬盘、挂载的 NAS 共享盘、还连着的备份机,全部断开。已经接过的那块盘,先当成可疑对象放一边,之后在干净机器上只读检查。
做完这三步,这台机器的损失基本被框住了。下面是怎么判断后面的路。
重启到底丢了什么,又可能带来什么新麻烦
重启清空了内存。这意味着两类东西没了:一是运行时的取证痕迹(可疑进程、注入模块、还没落盘的日志),二是极少数弱加密变种会临时留在内存中的密钥。后者本来概率就不高,只对特定家族成立,不必把它当成“本来能解密、现在解不了”的定论。大多数使用 AES + RSA/ECC 组合的现代家族,密钥从来就不在你能碰到的地方。
真正需要警惕的是另一面:如果勒索程序或者配套的远控模块写过计划任务、服务或注册表启动项,重启很可能把它重新唤醒了。所以你现在要判断的第一个问题不是“能不能恢复”,而是——
加密还在继续吗
如果系统还能进桌面,用三个信号判断:
- 找一个还没被加密的目录,隔几分钟刷新一次,看是否有文件陆续变成陌生后缀;
- 看被加密文件的修改时间,是集中停在某个时间点,还是仍在往后推;
- 看磁盘灯和任务管理器里有没有持续高磁盘占用的可疑进程。
已经停了(勒索信已生成、修改时间停在几小时前、磁盘安静):保持当前状态,断网即可,不要再关机、不要重装、不要立刻开杀毒软件全盘查杀。让它这样停着,是对后续恢复最友好的状态。
还在进行,而且你无法定位并结束那个进程:此时继续让它跑,损失是确定的。断网之后强制断电是可接受的选择,代价是数据库可能停在不一致状态、内存痕迹彻底丢失。对已经重启过的机器来说,内存那部分本来也所剩无几。权衡的重点是“还有多少没被加密的数据值得抢”。
虚拟化平台要单独看。 ESXi、Hyper-V 宿主上如果有虚拟机被加密,先别急着重启宿主或者删改虚拟机。检查存储上是否还有未被覆盖的快照文件、独立卷、未挂载的备份 datastore,这些往往是最快的恢复入口,而宿主的一次误操作就可能把它们覆盖掉。
在原盘上做任何事之前,先做镜像
这是重启之后最容易被跳过、也最容易造成不可逆损失的一步。
加密程序写新文件、系统开机写日志、杀毒软件全盘扫描、磁盘碎片整理、重装系统——这些动作都在覆盖未分配空间。而未分配空间里可能还躺着原文件的扇区残留、数据库的事务日志碎块(ldf、ibdata 之类)、没被彻底清掉的卷影副本片段。一旦覆盖,走“底层数据雕刻”这条恢复路就没有原料了。
正确做法是把受影响的硬盘做一份逐扇区的只读镜像,或者保留虚拟机底层文件的完整副本。之后所有识别、测试、尝试性恢复,都在副本上做,原盘封存。这样你还有回退的余地,也保留了后续报案和溯源需要的原始材料。
如果条件有限做不了整盘镜像,至少守住底线:不要在唯一一份原始数据上反复运行来路不明的“解密工具”,不要格式化,不要重装系统。
查杀病毒 ≠ 找回文件
这一点要说清楚,因为很多人在重启后第一反应是装个杀毒软件扫一遍,扫完发现文件还是打不开,以为哪里没做对。
杀毒软件清掉的是还在运行的恶意程序,作用是阻止它继续加密和扩散。已经被加密的文件,算法结构不会因为程序被删除而逆转。这两件事需要分开安排,也往往需要分开的技术路径。
顺带一个后果:程序被删掉之后,样本没了,家族识别反而更难做。所以在查杀之前,先把判断材料留下来。
留下三样东西,用来判断还能恢复什么
- 勒索信原文。 通常是桌面或各个目录下的 README.txt、HOW_TO_DECRYPT、.hta 之类。完整保留,包括里面的编号、邮箱、洋葱地址。
- 几个被加密文件的样本。 挑不同类型的,比如一个文档、一个图片、一个数据库文件,连同完整后缀名一起复制到干净介质上。
- 时间线。 大概什么时候发现异常、谁最先发现、这台机器开放了什么服务(远程桌面端口、共享目录)、最近谁装过什么软件、重启是几点做的。
有了这些,才能对着公开的家族特征和 No More Ransom 这类解密工具库核对,看这个版本历史上是否放出过可用解密器。注意:同一家族的不同版本,可解性可能完全不同,仅凭一个后缀或者一个杀毒软件报出的名称就下结论,很容易判断反了。关于只拿到勒索信时怎么缩小范围,可以参考只剩一封勒索信怎么判断能不能解密。
如果公开解密方案不成立,重心就转到另外几条路:离线或异地的冷备份、被漏掉的历史备份文件、数据库底层数据页与事务日志的提取。这几条路各有前提条件,需要看实际磁盘状态才能判断,不能一概而论。没有备份时具体还能盘点哪些副本,在服务器被加密又没有备份里写得更细。
密码全部按已泄露处理
投放勒索程序之前,攻击者通常已经在网内待了一段时间,凭据大概率被拿走了。重启不影响这件事。
把这台机器上用过的所有账号密码都当作已失陷:本地管理员、域管理员、数据库 sa、远程桌面账号、保存在浏览器里的业务后台密码、网银 U 盾对应的登录账号。改密码这个动作,必须在另一台确认干净的设备上做,不要在这台机器上打开任何关键后台登录页面。
如果这台机器同时是财务或出纳用机,还要单独处理另一层风险:远控木马关心的不是加密文件,而是网银、对账、聊天记录和付款流程。发现异常转账要第一时间通过银行客服和公安正规渠道报案,同时保留截图、转账凭证和系统日志。这类情况下主机清理、账号会话注销、资金处置是三件独立的事,只做其中一件不等于风险解除。
什么时候该找人接手
下面几种情况,自己继续操作的边际收益很低,风险却在累积:
- 多台机器同时中招,或者加密仍在向其他主机蔓延;
- 被加密的是数据库文件、虚拟机磁盘、财务账套,业务已经停摆;
- 备份盘也被加密,或者备份很久没验证过不确定能不能用;
- 查杀反复报毒、清完又出现,怀疑还有没清干净的持久化或者内网还有投放源。
找人之前,把前面说的隔离和材料留存做好,比急着操作更有价值。如果需要先确认这个版本属于哪个家族、还有没有可行的恢复路径,可以做一次家族识别与可恢复性评估;情况仍在扩散、多人多机受影响的,走应急处置更合适。需要提交具体事件信息时,按联系页面的说明走,不要把数据库文件、客户资料或者可疑可执行文件传到公开论坛和随意的在线上传站。
最后强调一句:重启过不代表结束。真正决定能恢复多少的,是从现在起有没有停止覆盖原盘、有没有把判断材料留下来。这两件事做到了,后面的选择才有意义。


评论(0)