发现银狐木马后需要修改哪些账号密码:先别在那台电脑上改

银狐木马会记录键盘、抓剪贴板、转储浏览器保存的密码和 Cookie,所以在失陷电脑上改密码等于把新口令直接交出去。本文给出正确顺序:先断网拔 U 盾、换到干净设备,再按聊天办公账号、浏览器保存过的全部网站、网银与财税系统、邮箱、域账号与内网口令五层逐一重置,并说明为什么每一层都必须同时强制注销历史会话。

已经重装系统了,被勒索病毒加密的文件还能恢复吗:先看你当时格了哪块盘

重装系统只清掉病毒程序,不会把加密文件还原。能不能恢复,取决于重装覆盖了哪些磁盘、有没有未被波及的备份、以及还能不能找回勒索信和加密样本来识别家族。本文给出重装之后的止损顺序、分情况的恢复可能性,以及重新接入网络前必须排查的事。

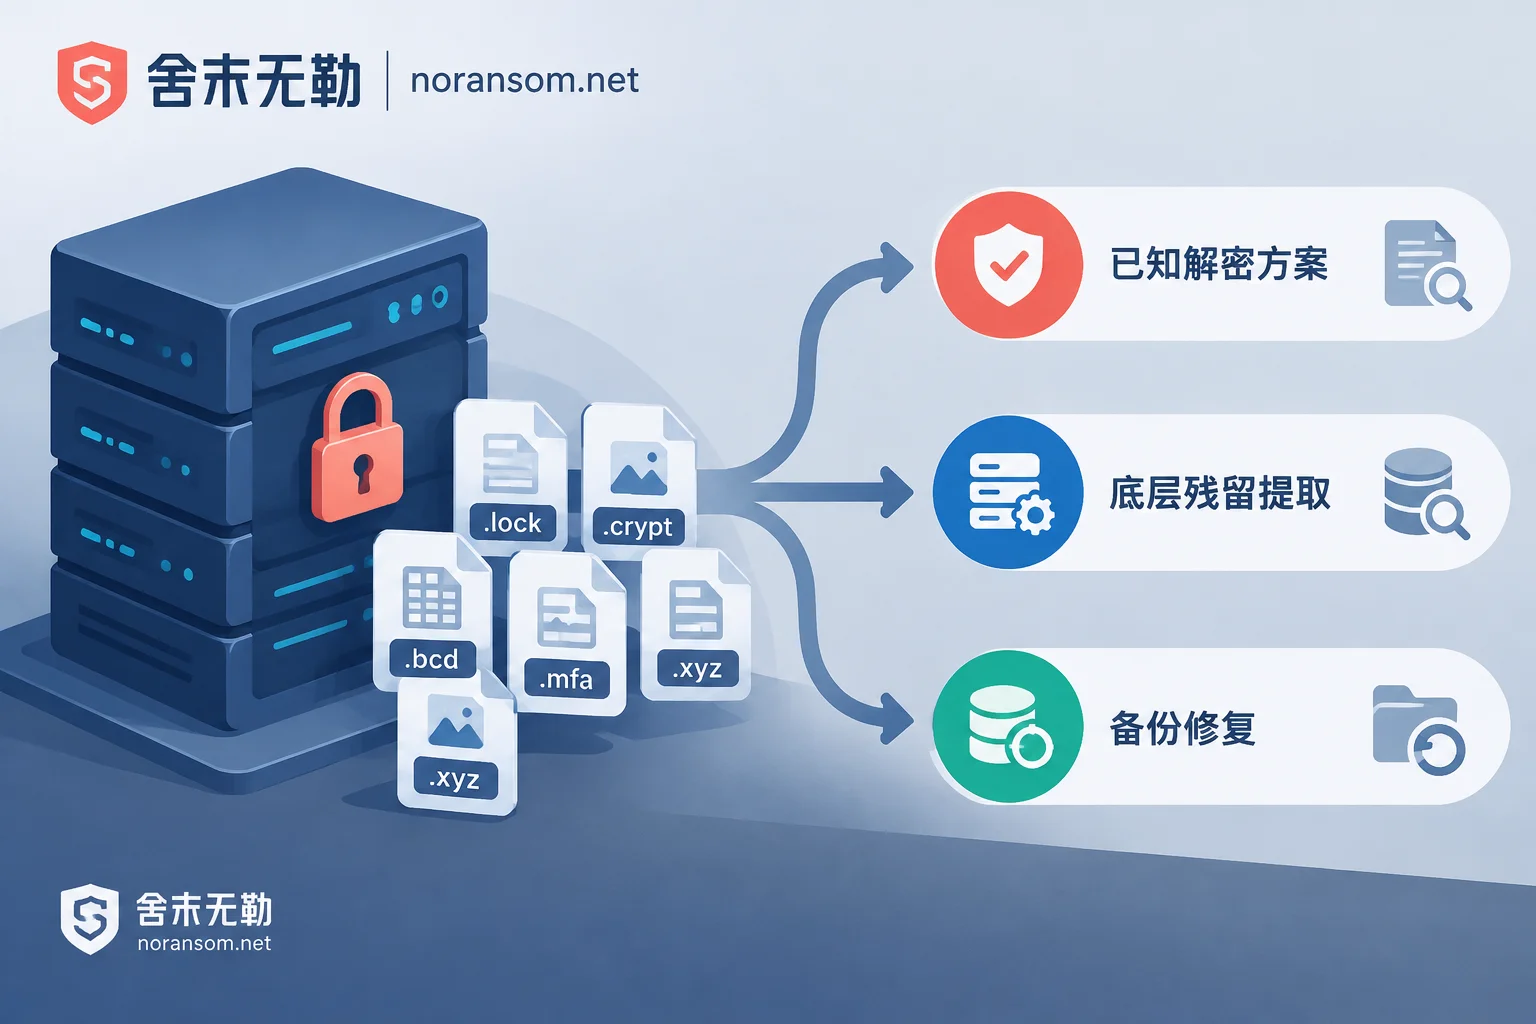
勒索病毒恢复服务为什么报不出统一价:决定费用的几个变量

勒索病毒数据恢复没有标准价目表,报价取决于评估后的技术路径、受损系统类型与规模、服务范围、远程还是现场等变量。本文说明每个变量如何影响工作量,列出你在联系服务方之前就能做、并且会直接影响费用的准备工作,以及如何识别不做评估就开价或承诺全解的黑箱报价。

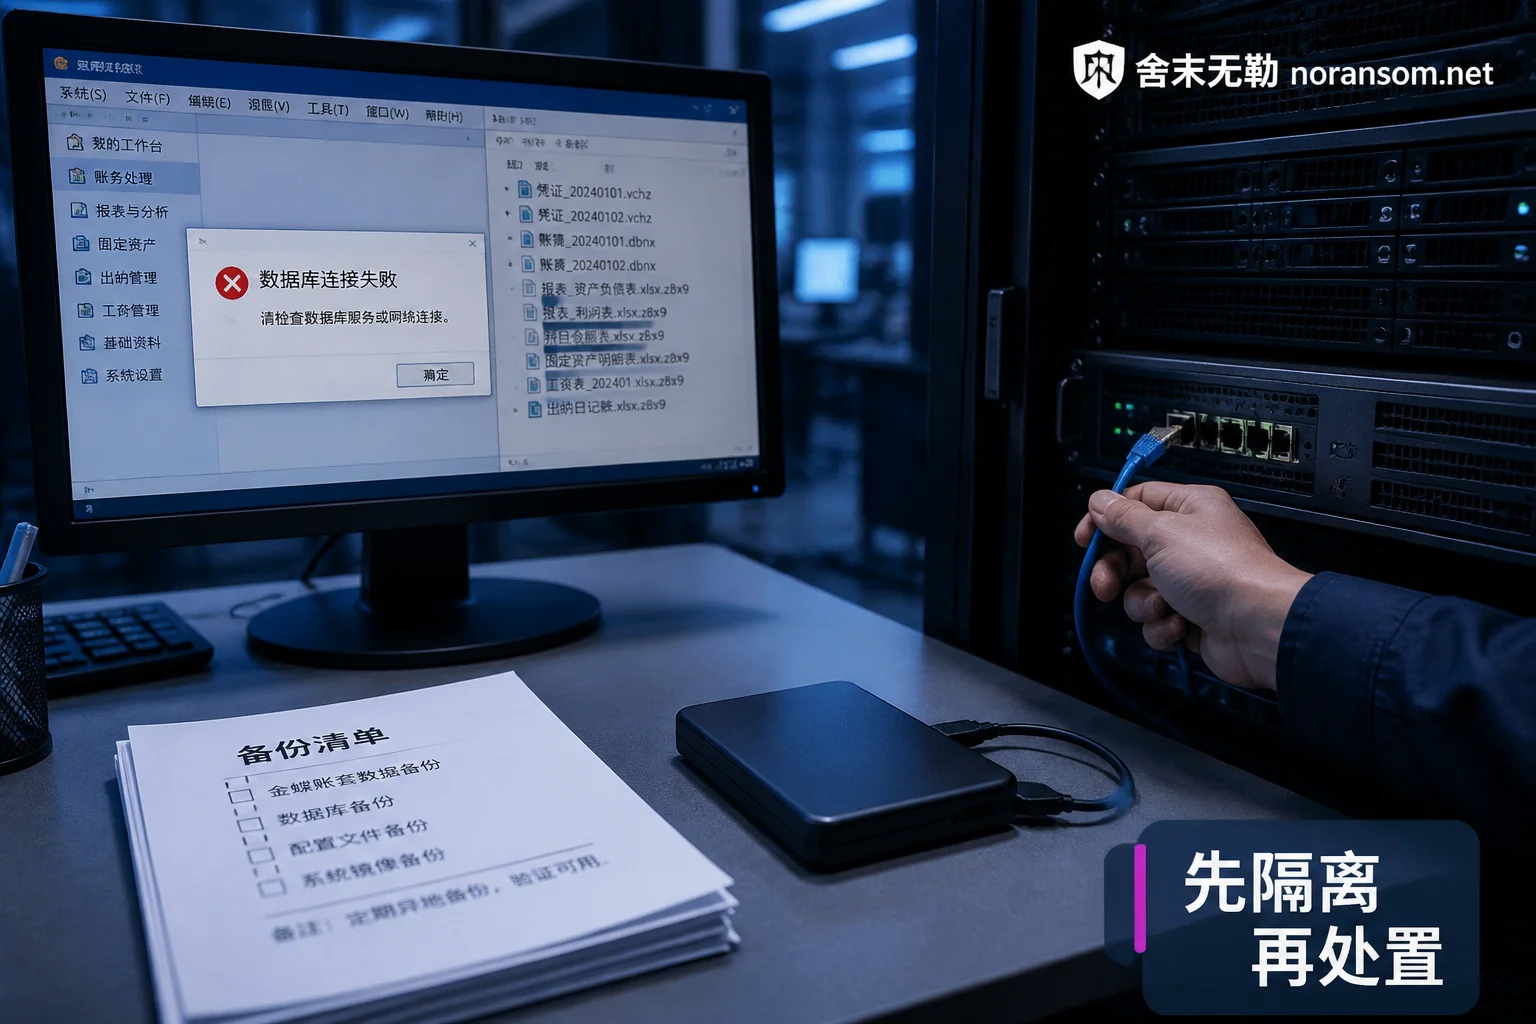
金蝶账套被勒索病毒加密后怎么恢复业务:从止损到账套重建的处置顺序

金蝶 KIS、K/3 WISE 或云星空的服务器被勒索病毒加密后,先隔离并停止在原盘写入,再盘点所有备份副本;没有可用备份时还有家族识别与解密可行性判断、数据库底层残留提取两条路。文章按实际处置顺序说明每一步的判断条件、容易毁掉数据的操作,以及在纯净环境重建金蝶服务端后财务该怎么核对。
打开可疑附件但电脑没异常,还要检查吗:要查,而且先做这两件事

打开可疑附件后没弹窗、没卡顿、文件也正常,这恰恰是现在多数钓鱼附件的正常表现,不能当作没中招的证据。文章先给出最优先的两个动作(断网、换设备改密码并踢除会话),再说明为什么杀软不报毒也不能排除风险、需要自己回忆确认哪三件事、驻留点该查哪几处,以及哪些情况可以自己收尾、哪些必须按事件处理。
