共享文件夹被勒索病毒加密了:先断共享,再找那台真正在加密的电脑

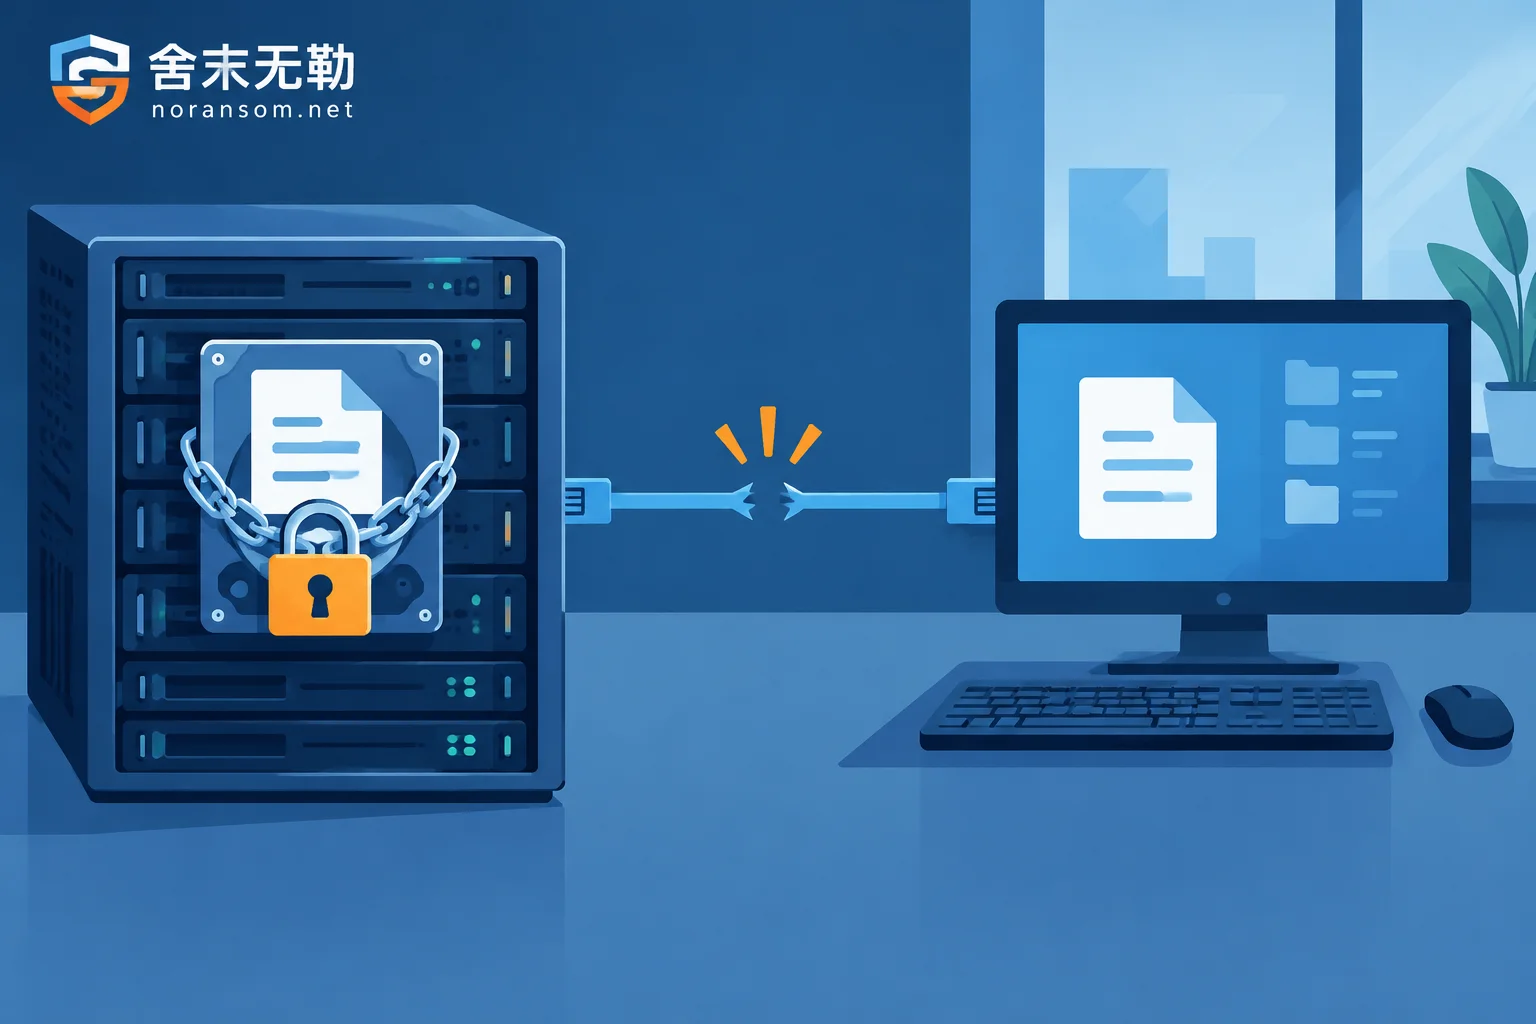
共享盘整片文件变成陌生后缀时,第一步是切断写入通道而不是查杀服务器。本文说明为什么文件服务器/NAS 自己往往没中毒、如何通过文件所有者和会话日志定位局域网里的源头主机、快照和备份该怎么保住,以及取证与可恢复性评估中哪些操作会把数据彻底做死。

找勒索病毒解密公司,怎么判断对方的方案靠不靠谱

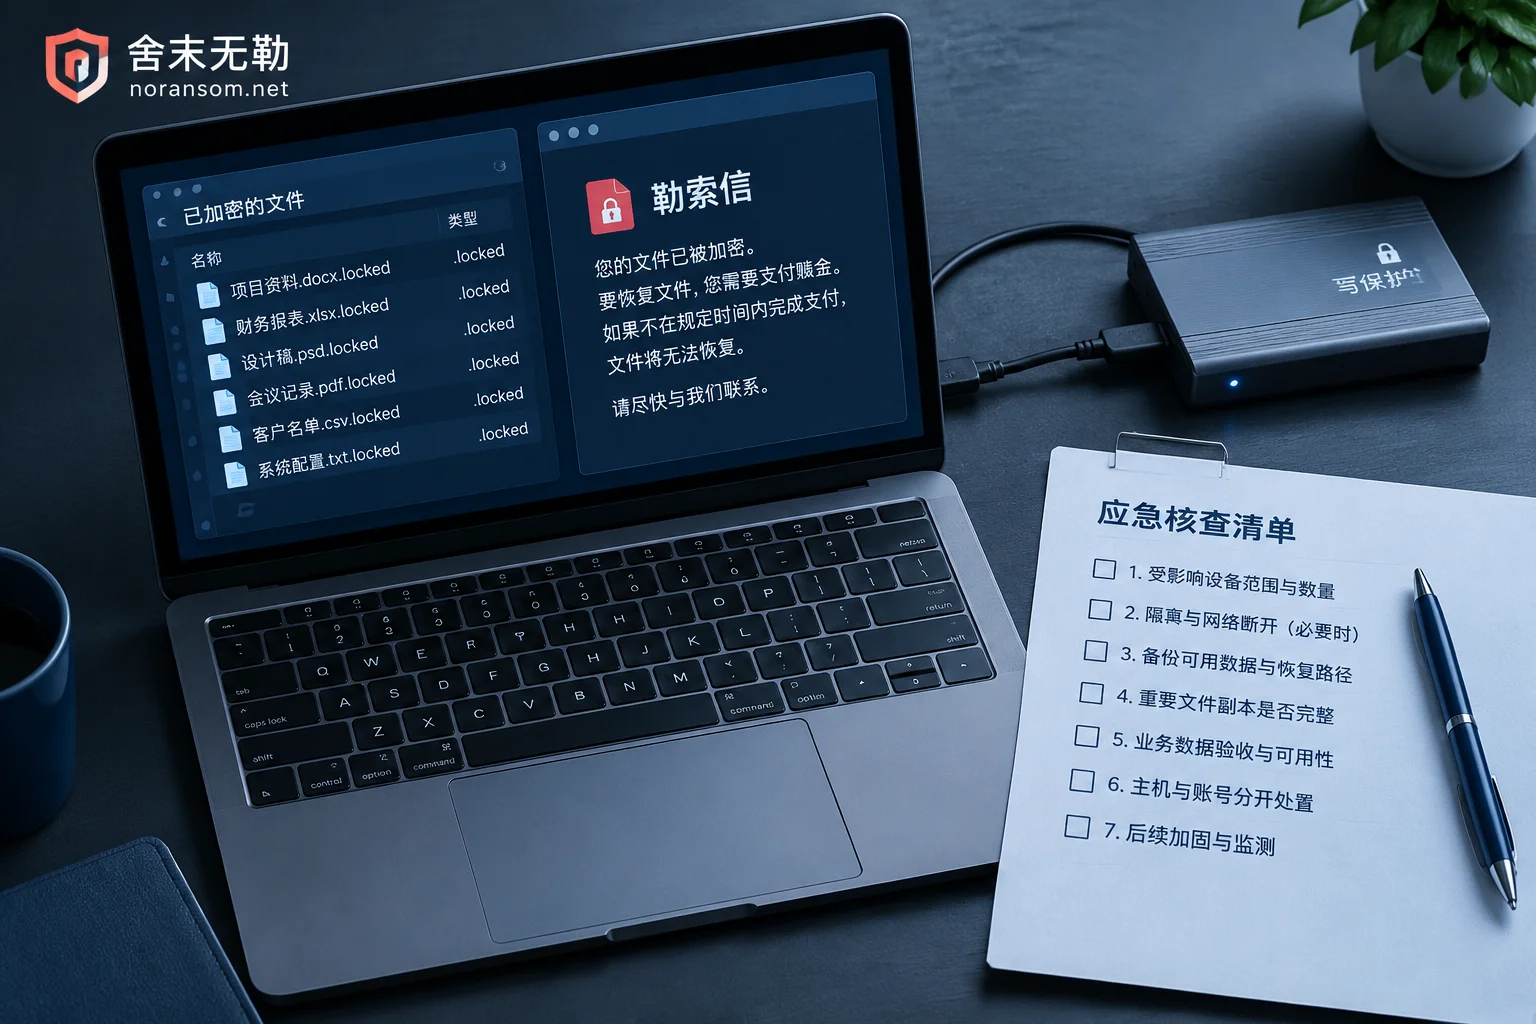
中招后找第三方恢复,最容易踩的不是价格高,而是技术路径说不清、在唯一原盘上直接操作、验收标准含糊,以及把代付赎金包装成自研解密。这篇讲清四个核查点和可以直接照着问的几句话。

用友数据库被加密后要保留哪些文件:这几类删了就真没了

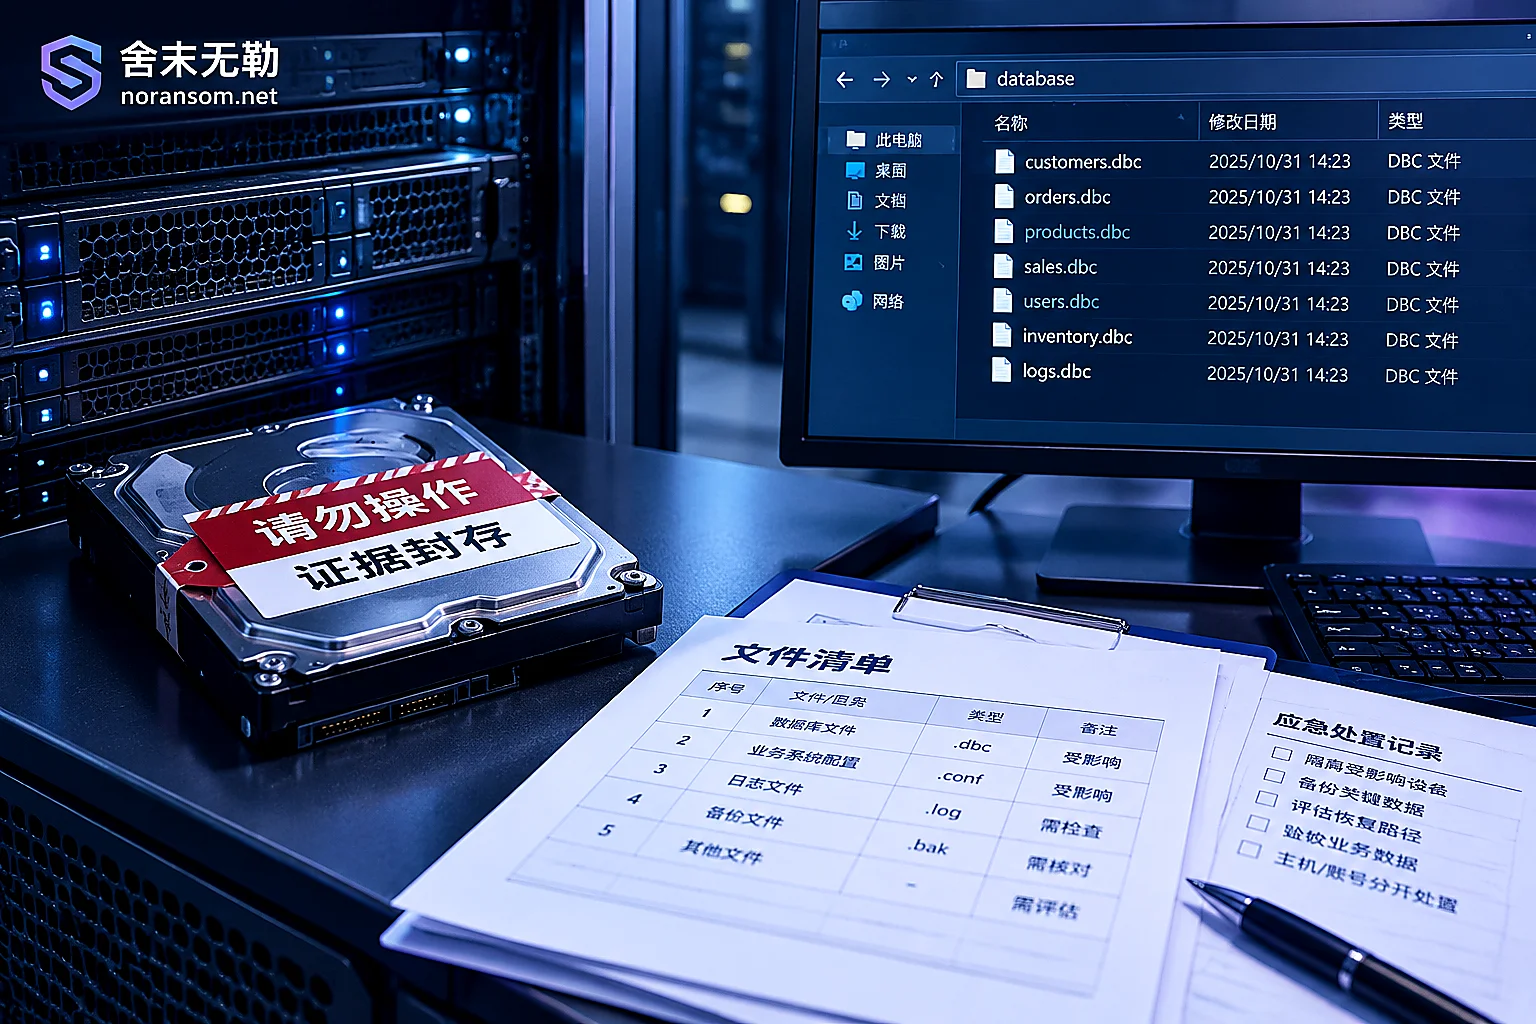
用友账套被勒索病毒加密后,决定还能恢复多少的往往不是杀毒,而是你有没有把该留的文件留住。本文给出必须保留的文件清单(数据文件、日志、UFSystem 系统库、历史备份、勒索信与样本对、系统与数据库日志),说明正确的保留方式和几种会直接毁掉恢复机会的操作,以及留下来之后怎么判断恢复路径。
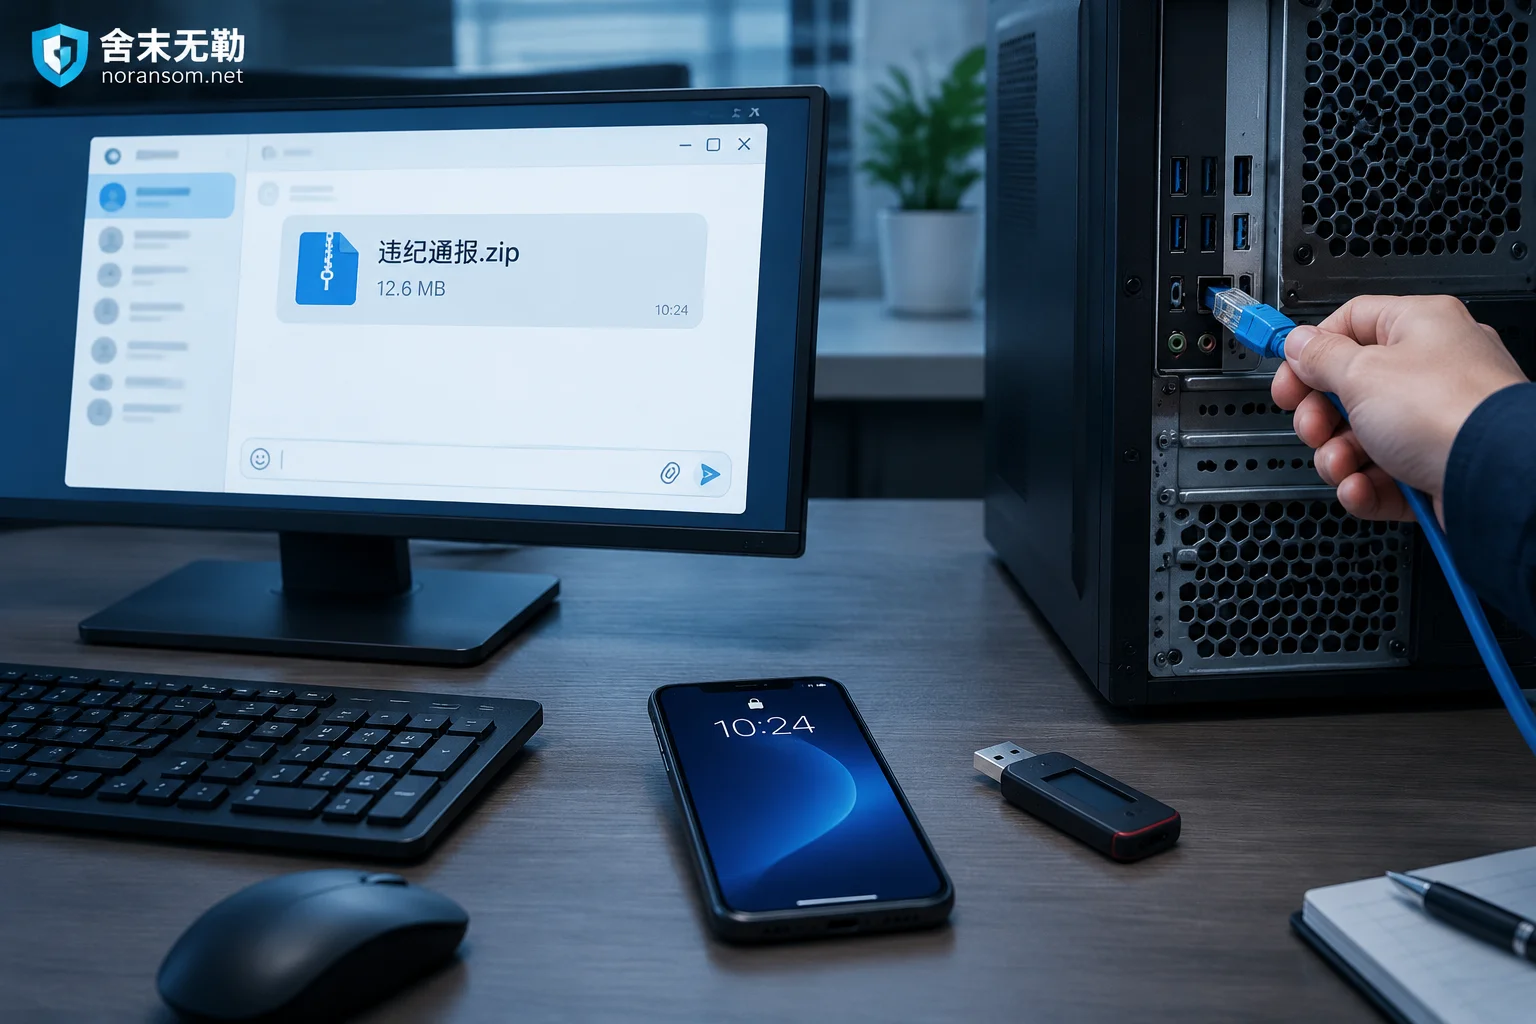
打开群里的「违纪通报」后怀疑中了银狐:先做这五件事,查杀排在最后

群里转发的「违纪名单」「违纪通报」压缩包,是银狐木马最近常用的伪装。已经双击运行的人最该做的不是立刻杀毒,而是断网、在另一台设备上踢掉所有登录会话并改密、财务拔掉U盾暂停支付、再通过其他渠道给群里预警。本文给出紧急处置顺序、如何判断自己是否真的中招、为什么杀软不报毒也不能放心,以及哪些情况需要专业介入。

解密工具提示“不支持该文件”:先停手,再按这几种原因排查

解密器报“Unsupported file / 不支持该文件”,多数不是你操作错了,而是触发了工具的适用条件限制。本文说明最先该做的动作、四类常见原因的自查方法,以及工具确实不支持时还剩哪些恢复路径。
