遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
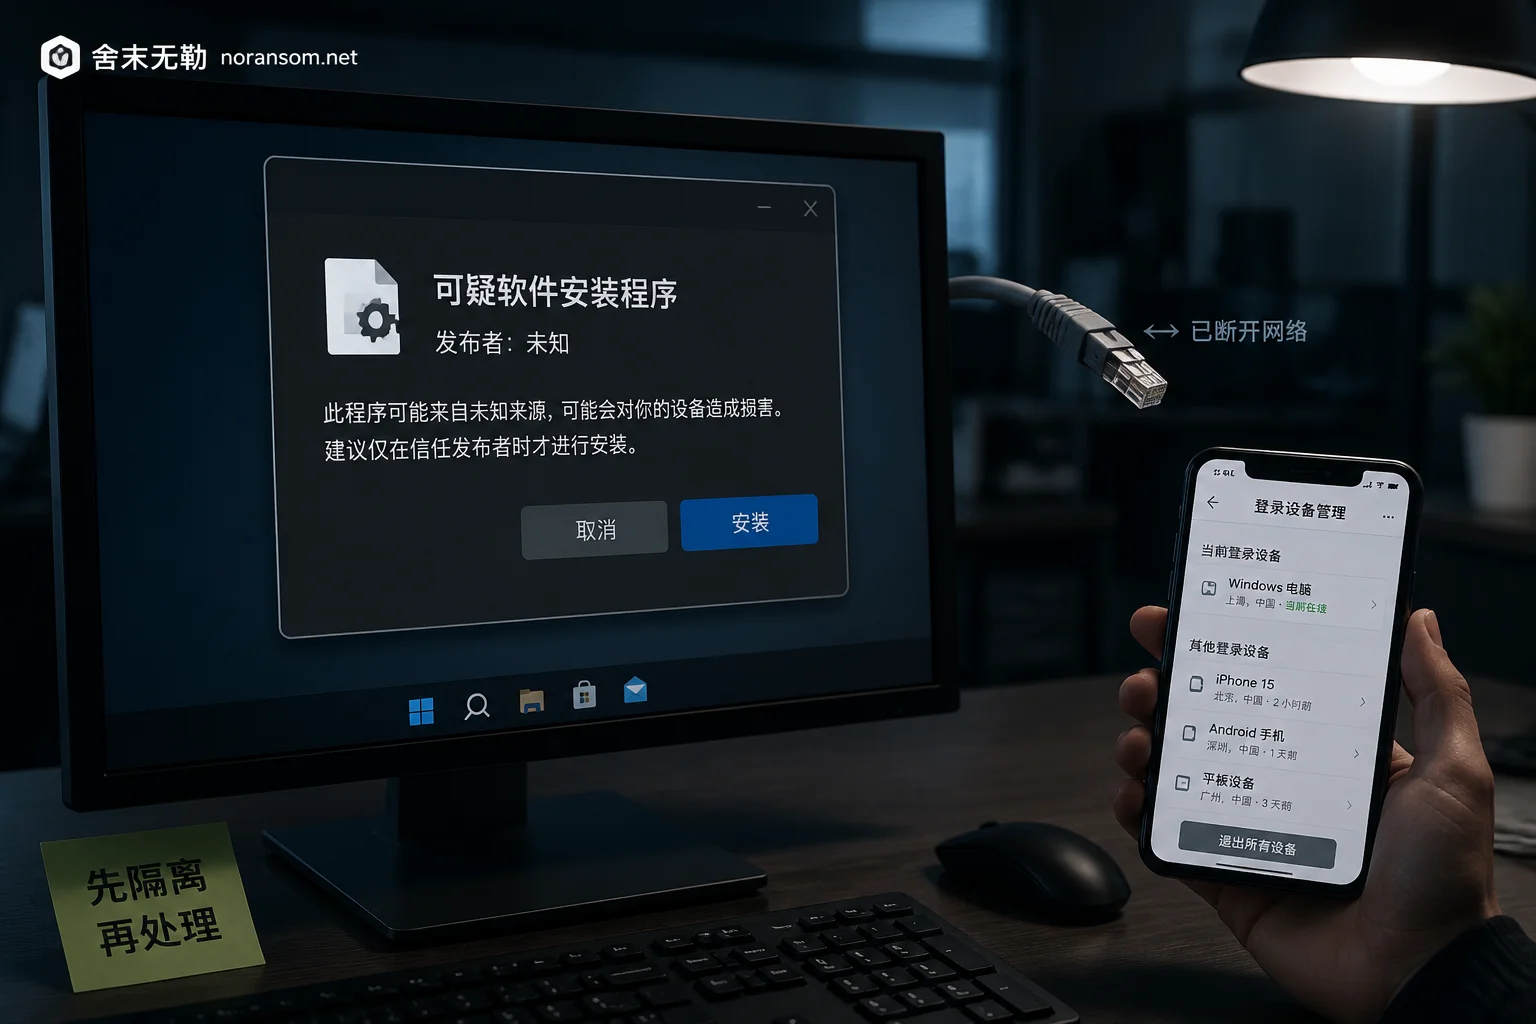
从搜索结果下载微信、WPS、输入法等安装包后怀疑中木马,最该做的不是杀毒,而是断网、换一台干净设备处理账号、同时冻结转账审批。文章按优先级说明止损顺序、如何判断是否真的中招、证据怎么留、清理到什么程度才算干净,以及内网多机受影响时该怎么升级处置。
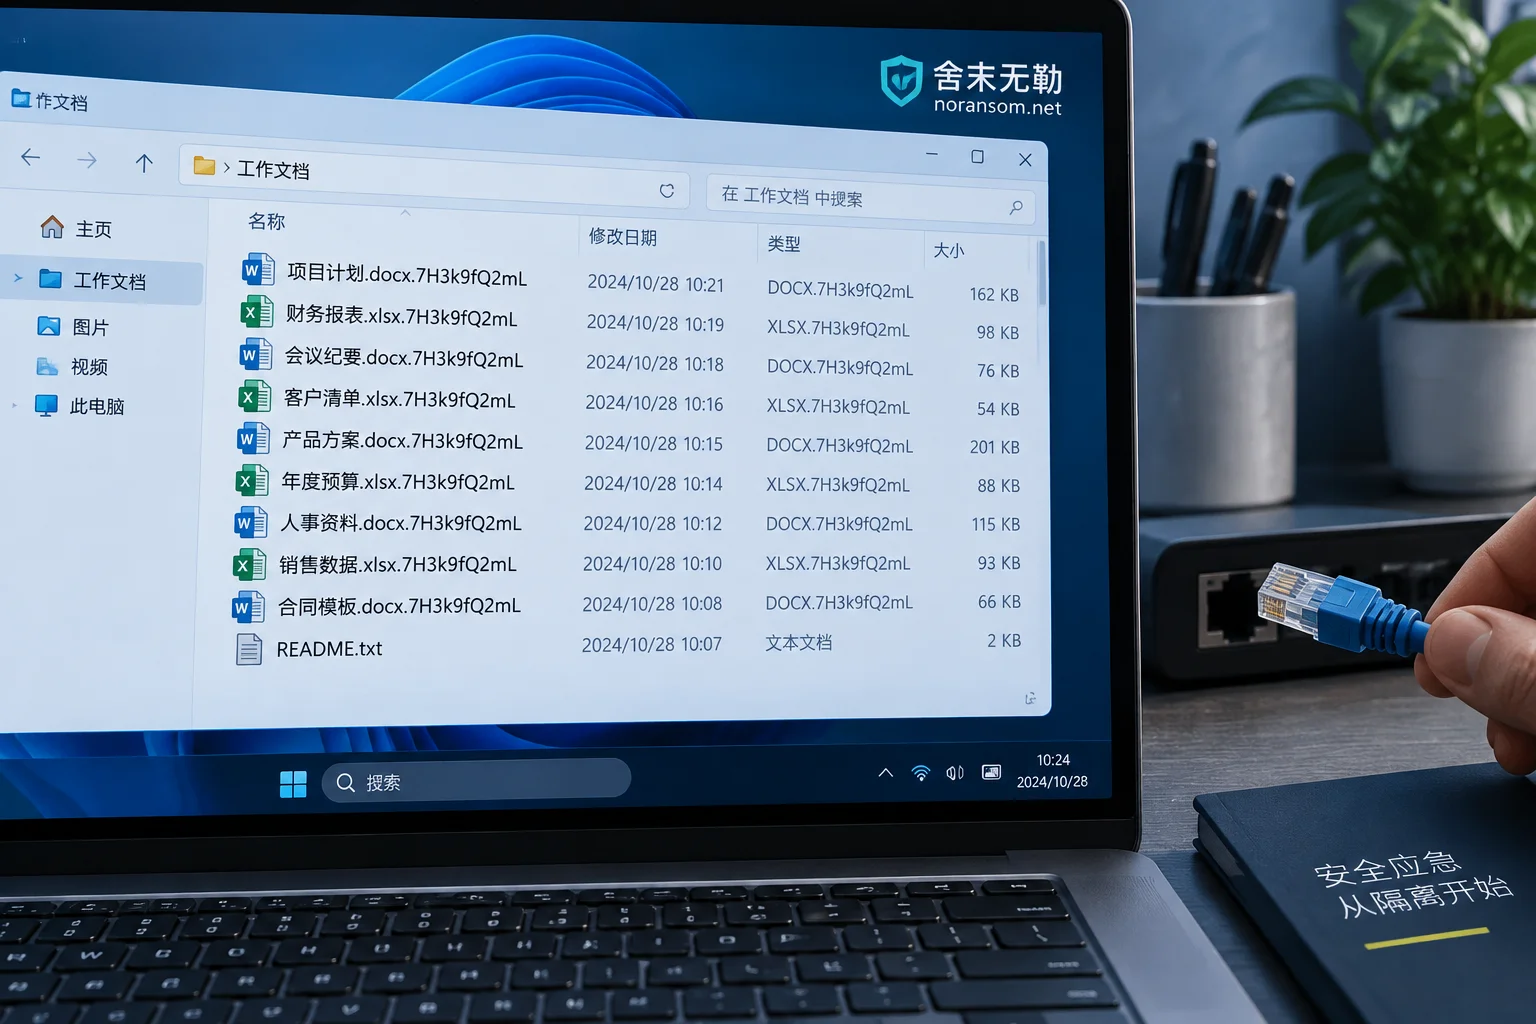
文件后缀突然变成没见过的字符串,不一定是勒索病毒,也可能是未完成下载、临时文件或企业加密软件异常。这篇讲清楚 4 个能自己完成的判断点、确认中招后的第一步隔离与证据保全顺序,以及为什么“杀毒软件清干净了”和“文件能打开”是两件事。
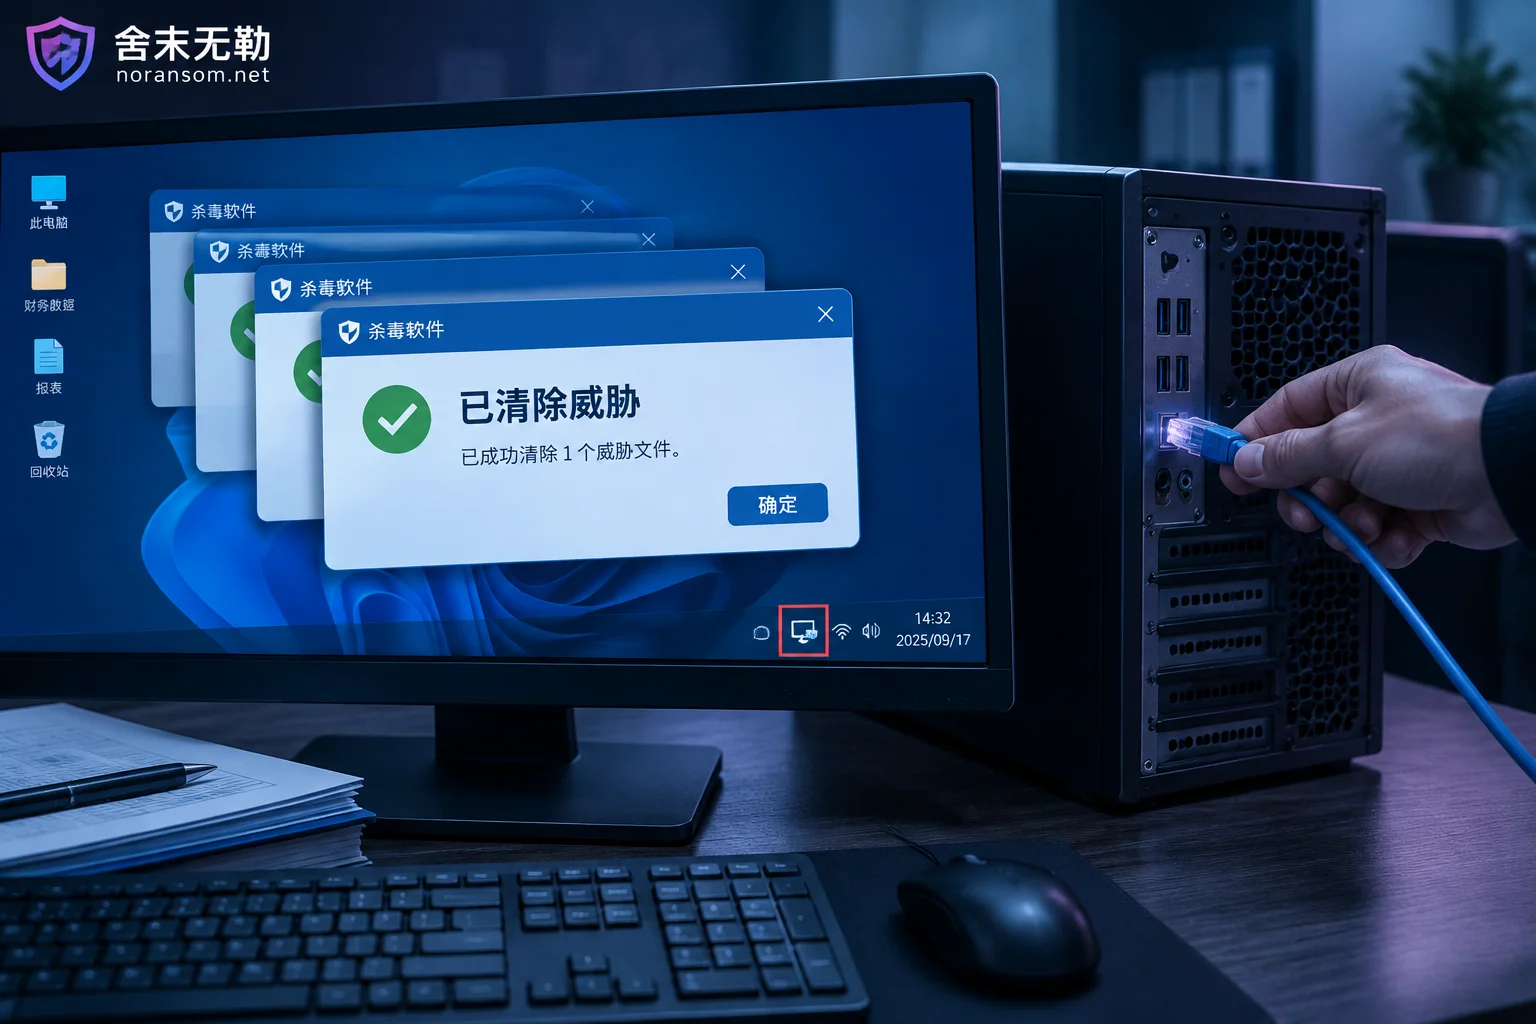
杀软反复报毒、清完又复活,通常不是杀毒软件没用,而是持久化项没清干净,或者内网/C2通道还在重新投递。本文给出断网、在干净设备上改密码、核查资金的优先顺序,解释木马反复出现的主机侧与网络侧原因,说明什么时候清理就够、什么时候该备份纯数据重装,以及财务电脑还要额外做什么。
0 条留言