用友数据库被加密后要保留哪些文件:这几类删了就真没了
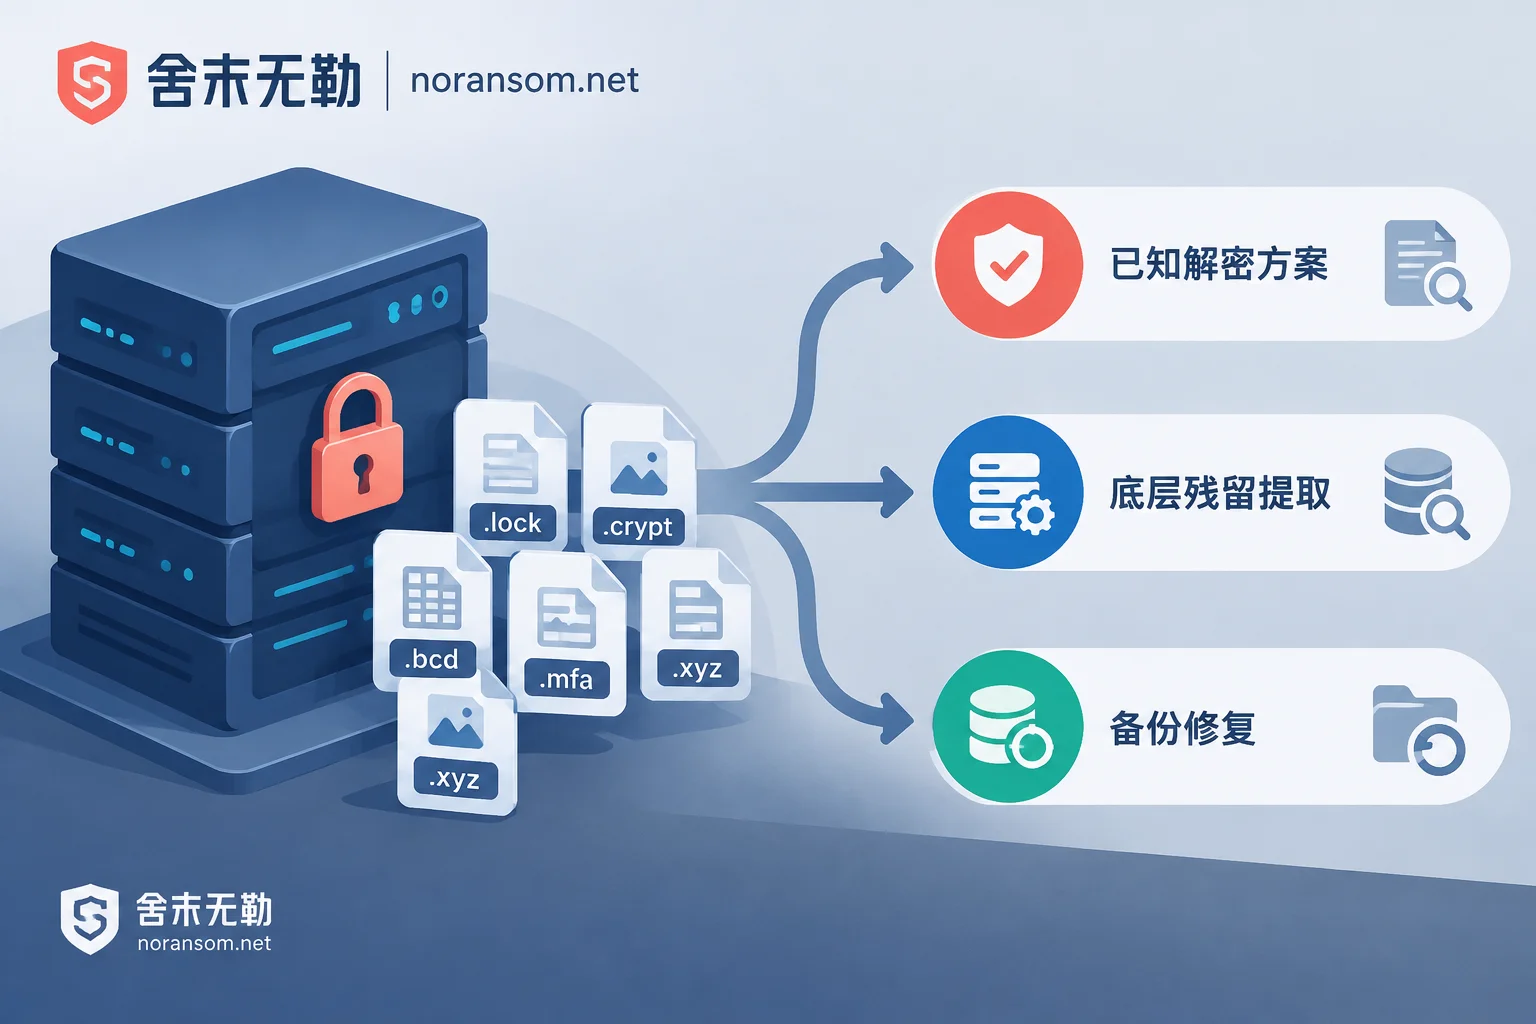
用友账套被勒索病毒加密后,决定还能恢复多少的往往不是杀毒,而是你有没有把该留的文件留住。本文给出必须保留的文件清单(数据文件、日志、UFSystem 系统库、历史备份、勒索信与样本对、系统与数据库日志),说明正确的保留方式和几种会直接毁掉恢复机会的操作,以及留下来之后怎么判断恢复路径。

遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
拨打 24 小时应急热线15639272850
用友账套被勒索病毒加密后,决定还能恢复多少的往往不是杀毒,而是你有没有把该留的文件留住。本文给出必须保留的文件清单(数据文件、日志、UFSystem 系统库、历史备份、勒索信与样本对、系统与数据库日志),说明正确的保留方式和几种会直接毁掉恢复机会的操作,以及留下来之后怎么判断恢复路径。
