SQL Server 恢复完就能用了吗:从 CHECKDB 到财务对账的五层核对顺序

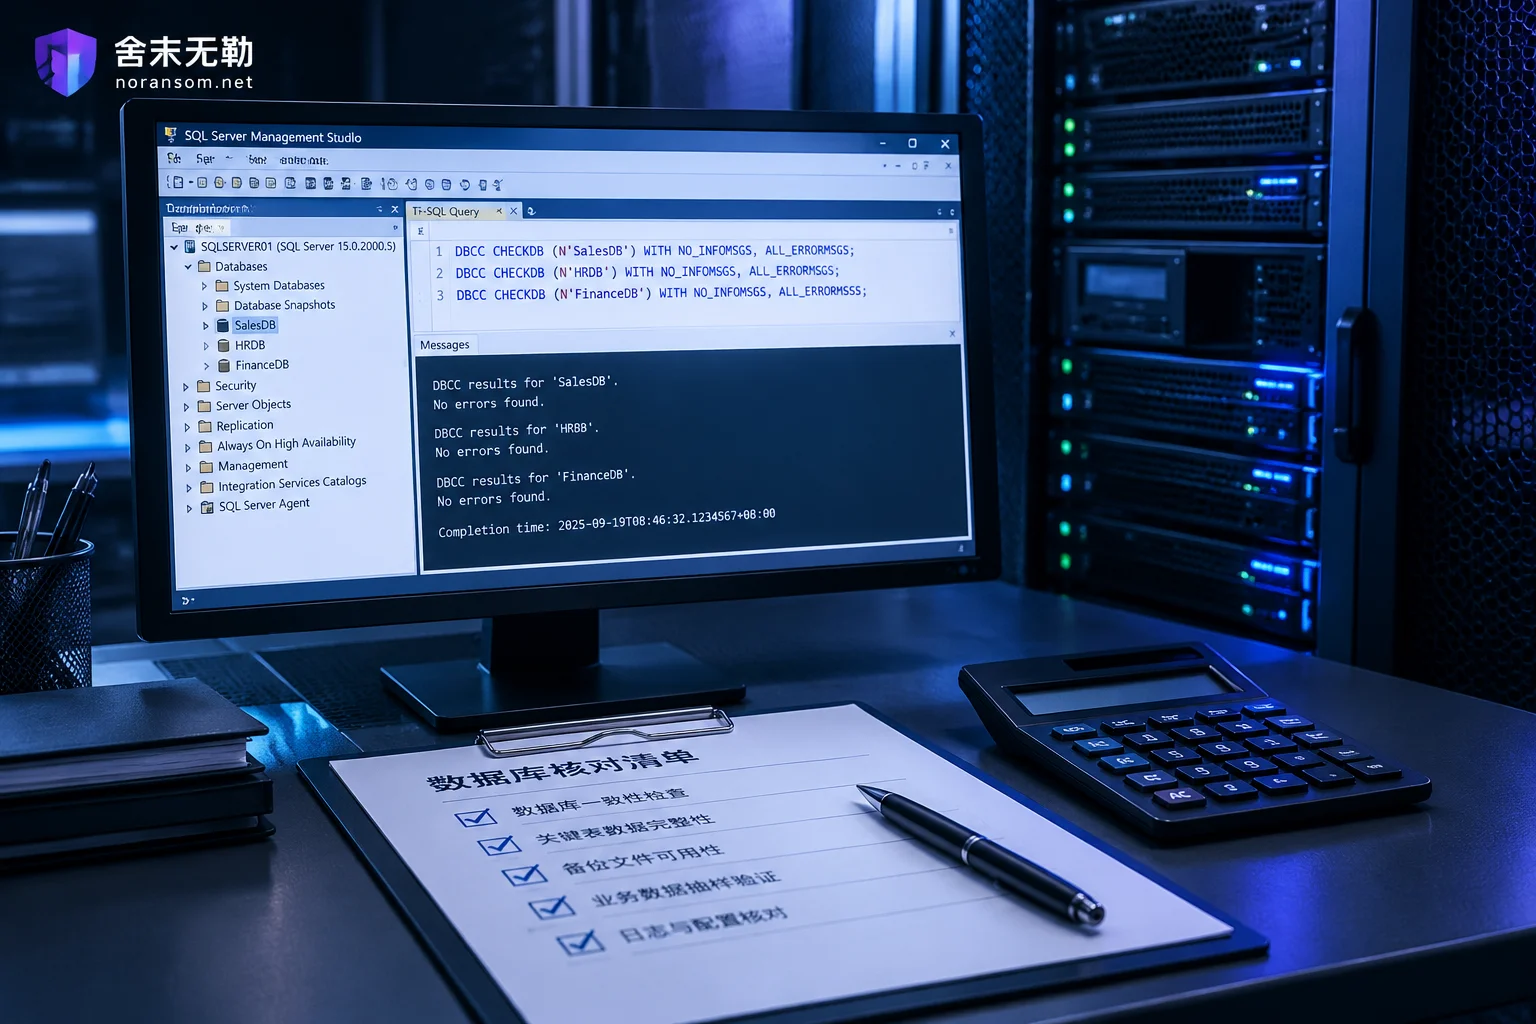
数据库能附加、服务能启动,不等于业务数据完整可用。本文给出勒索或严重故障后 SQL Server 的核对顺序:先在副本上做引擎级一致性检查,再查约束与孤儿记录、登录权限、恢复时间点,最后由业务和财务人员对账并在隔离环境联调,通过后再上线补录。
打开假发票附件后电脑疑似中毒:先断网停付款,再分清是远控还是加密

财务和办公人员误点"发票"附件后,最先要做的是断网、拔U盾停掉所有付款动作、换一台干净设备改密码并下线会话。随后再根据文件是否被加密,区分远控木马和勒索病毒两条不同的处置路径,并判断哪些情况需要专业应急介入。

LockBit 勒索病毒:怎么确认、还能不能解密、没命中密钥时还剩哪些恢复路径

从后缀与勒索信特征判断是否为 LockBit 及其版本,解释它删卷影、清日志、走域控横向和加密 ESXi 虚拟磁盘对恢复意味着什么;说明 Operation Cronos 后 No More Ransom 解密检测工具的真实适用范围,以及没命中密钥时应盘点的备份、数据库与虚拟机镜像恢复条件。

文件变成陌生后缀怎么判断是不是勒索病毒:4 个判断点和第一步该做什么

文件后缀突然变成没见过的字符串,不一定是勒索病毒,也可能是未完成下载、临时文件或企业加密软件异常。这篇讲清楚 4 个能自己完成的判断点、确认中招后的第一步隔离与证据保全顺序,以及为什么“杀毒软件清干净了”和“文件能打开”是两件事。

杀毒软件报“已清除”,.sorry 文件还是打不开:Sorry 勒索病毒的症状与真正可行的恢复路径

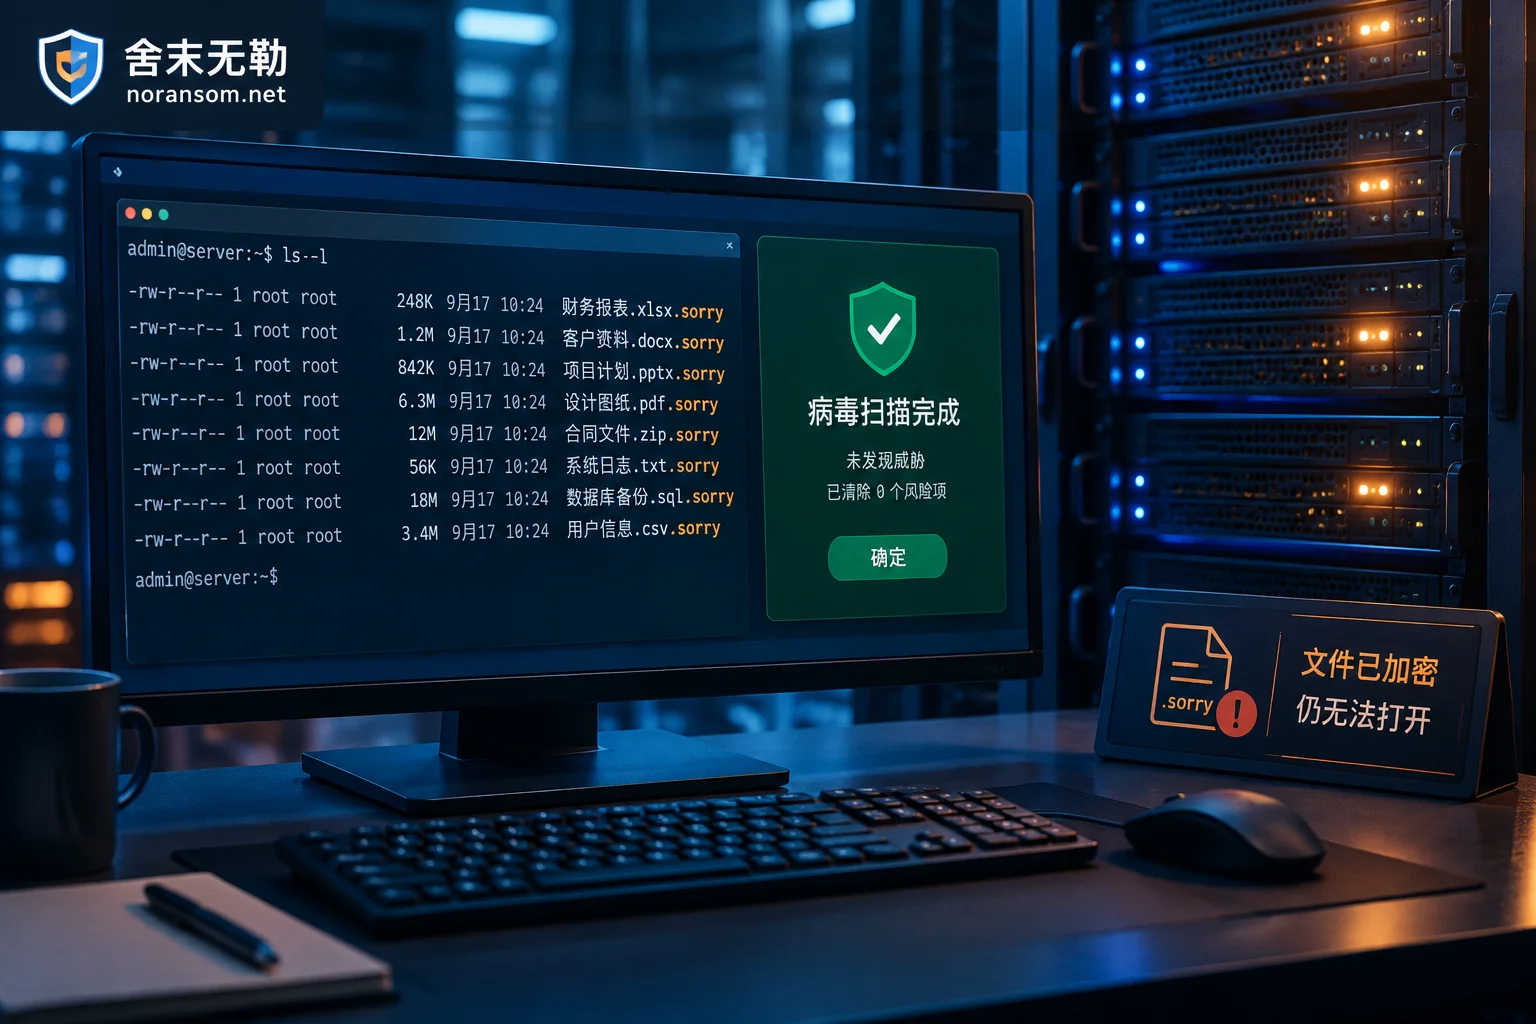
杀毒软件能删掉勒索程序,却不能把被加密的文件还原回来。这篇文章说明 Sorry 勒索病毒的典型症状、杀软为什么只能解决一半问题、哪些恢复路径还有条件可用,以及查杀之后必须补的溯源与加固动作。