勒索病毒感染后已经重启了:现在该做什么,还剩哪些恢复可能

机器已经重启,内存里的痕迹和临时密钥确实没了,但这不等于恢复路径全断。本文说明重启之后最先要做的隔离动作、要不要再关一次机的判断依据、原盘为什么必须先做镜像、以及接下来怎么识别家族、盘点备份和处理已失陷的账号密码。

勒索病毒现场处理和远程处理怎么选:多数情况先远程评估,这几种情况必须上门

被加密后纠结找人上门还是远程接入,先明确:止损和可恢复性判断远程就能做,现场处理的不可替代性在物理介质、超大数据量和取证封存。本文给出选择条件、远程接入不能破坏隔离的前置要求,以及两种方式都绕不开的保留现场动作。

SQL Server 的 mdf 被加密还能恢复吗:先看加密覆盖了多少,再决定走哪条路

mdf 被勒索病毒加密后,能不能恢复主要取决于加密覆盖了文件的多少、有没有可用备份、以及后续有没有被二次破坏。本文给出优先动作、三种加密覆盖情况的判断方式、四条恢复路径的排序,以及最容易毁掉数据的几个操作。
只剩一封勒索信:怎么判断被加密的文件还能不能解密

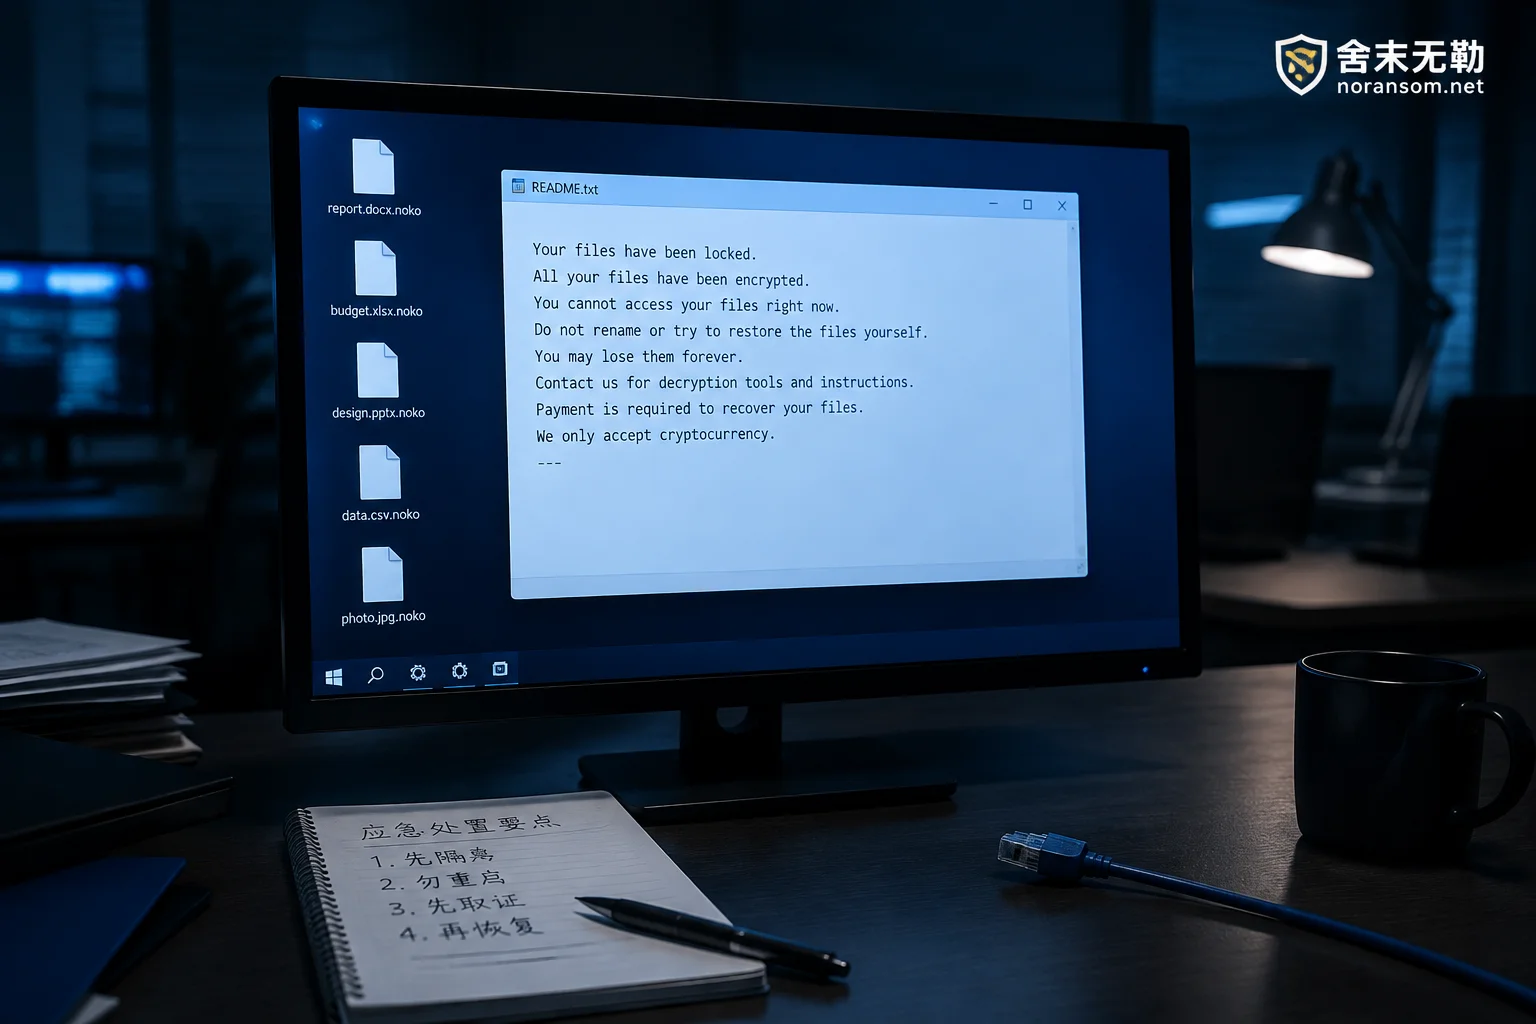
恶意程序已经自删,手里只有一份勒索信,也能做出相当一部分判断。本文讲清勒索信里哪五类线索可以用来定位家族、怎么在公开平台比对是否存在免费解密工具、为什么“查到有工具”不等于你这批文件能解,以及查不出结论时该补哪些证据、还剩哪些不依赖解密的恢复路径。

勒索病毒远程应急处理前要准备什么:接入前该做的 6 项准备

文件被加密后等待远程技术支持接入的这段时间,做对准备能决定后面还能恢复多少。本文按优先级说明隔离范围怎么划、是否关机怎么判断、哪些勒索信和样本必须原样保留、备份为什么要先断开、干净跳板机和远程通道怎么搭,以及伴随远控木马时要额外准备的账号与资金处置材料。
