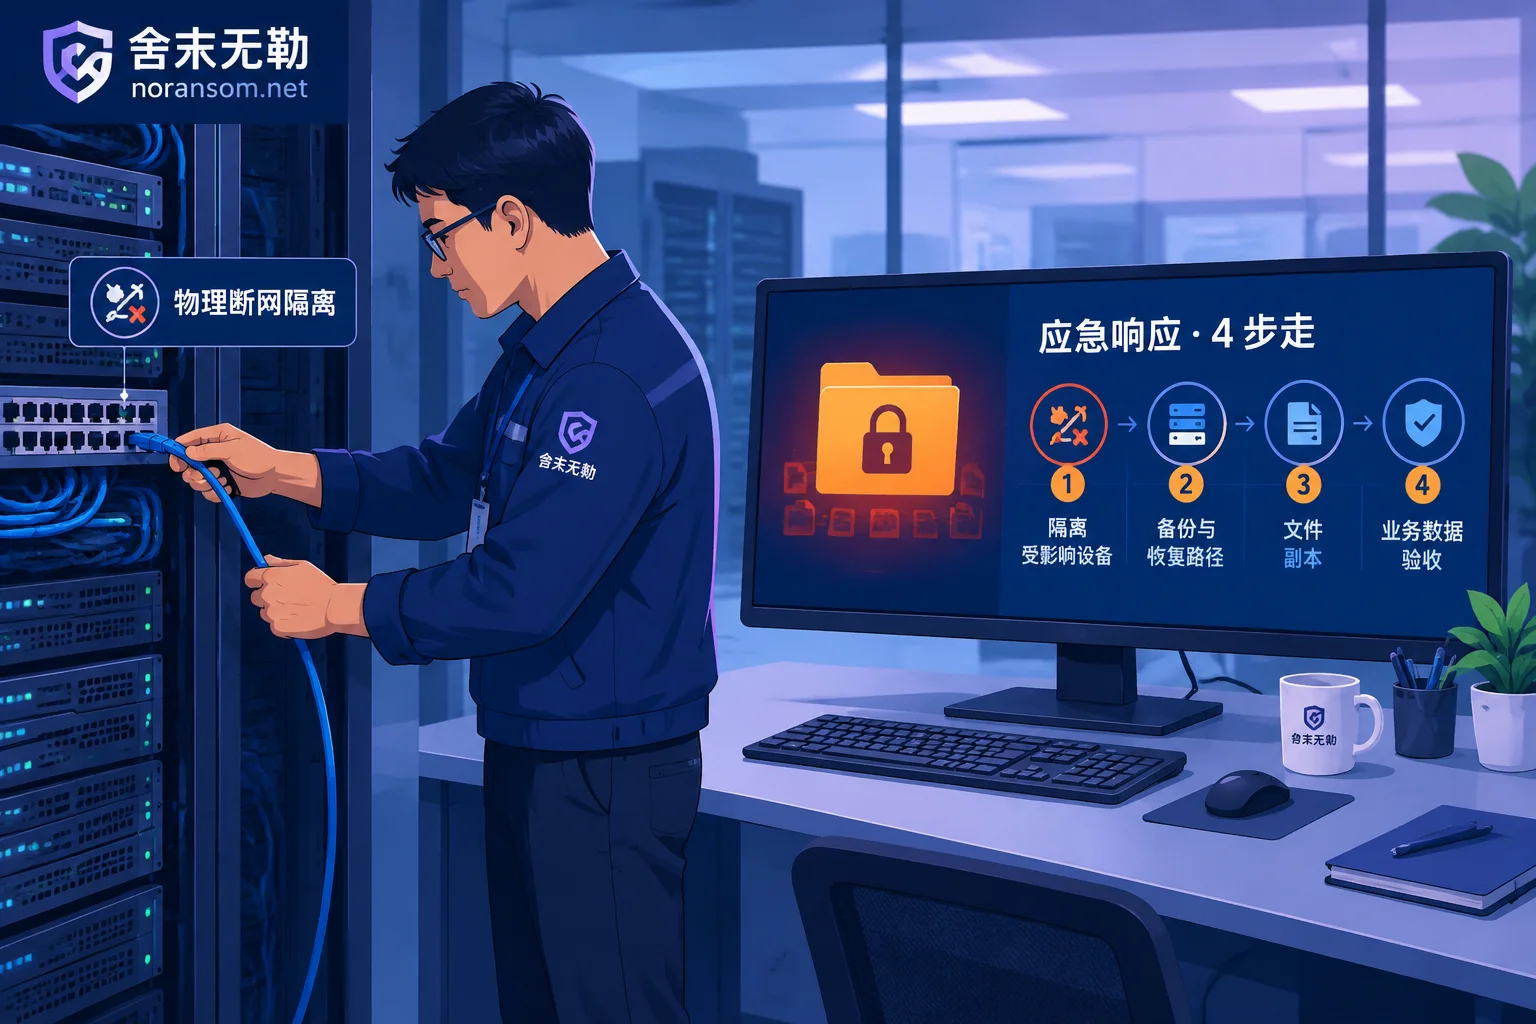
遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
发现电脑或服务器被勒索病毒加密后,盲目重启、杀毒或联系黑客往往会压缩原本存在的数据恢复空间。本文面向企业负责人与IT运维,梳理从中招前30分钟的断网保护现场、家族识别、解密与数据提取路径选择,到清除后门重建防线的四步标准化应急处置流程。
许多企业在遭遇Weaxor、Mallox或Sorry等勒索病毒后,千辛万苦从备份回滚或完成了数据库修复,结果刚上线几小时又被二次加密。本文拆解导致二次中招的四大隐蔽原因(备份带毒、初始入口未封、权限驻留、内网横向跳板),并提供恢复后安全上线的完整核查清单。
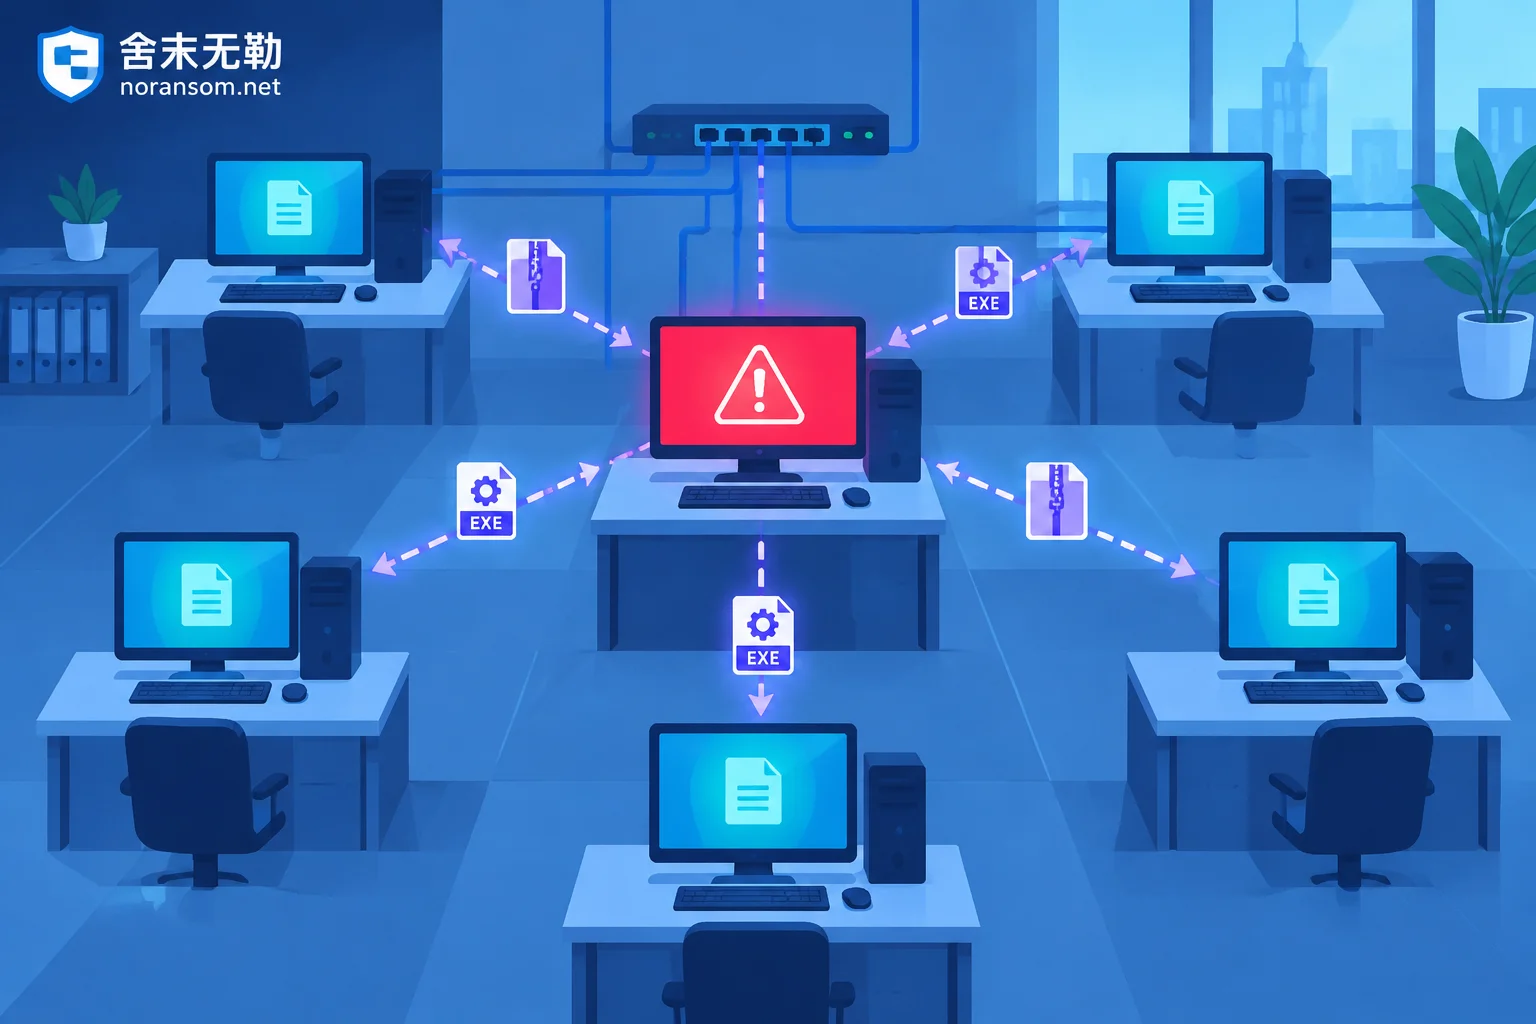
银狐木马在办公网里扩散,主要靠接管中招者已登录的微信、钉钉、QQ 和企业邮箱向同事发文件,而不是扫内网漏洞。所以排查其他电脑的起点是从中招机取出"发给谁、什么文件、什么时间",再按名单逐台核对落盘痕迹、进程与安全软件状态、自启动项,并把主机处置、账号会话、资金风险三条线分开处理。
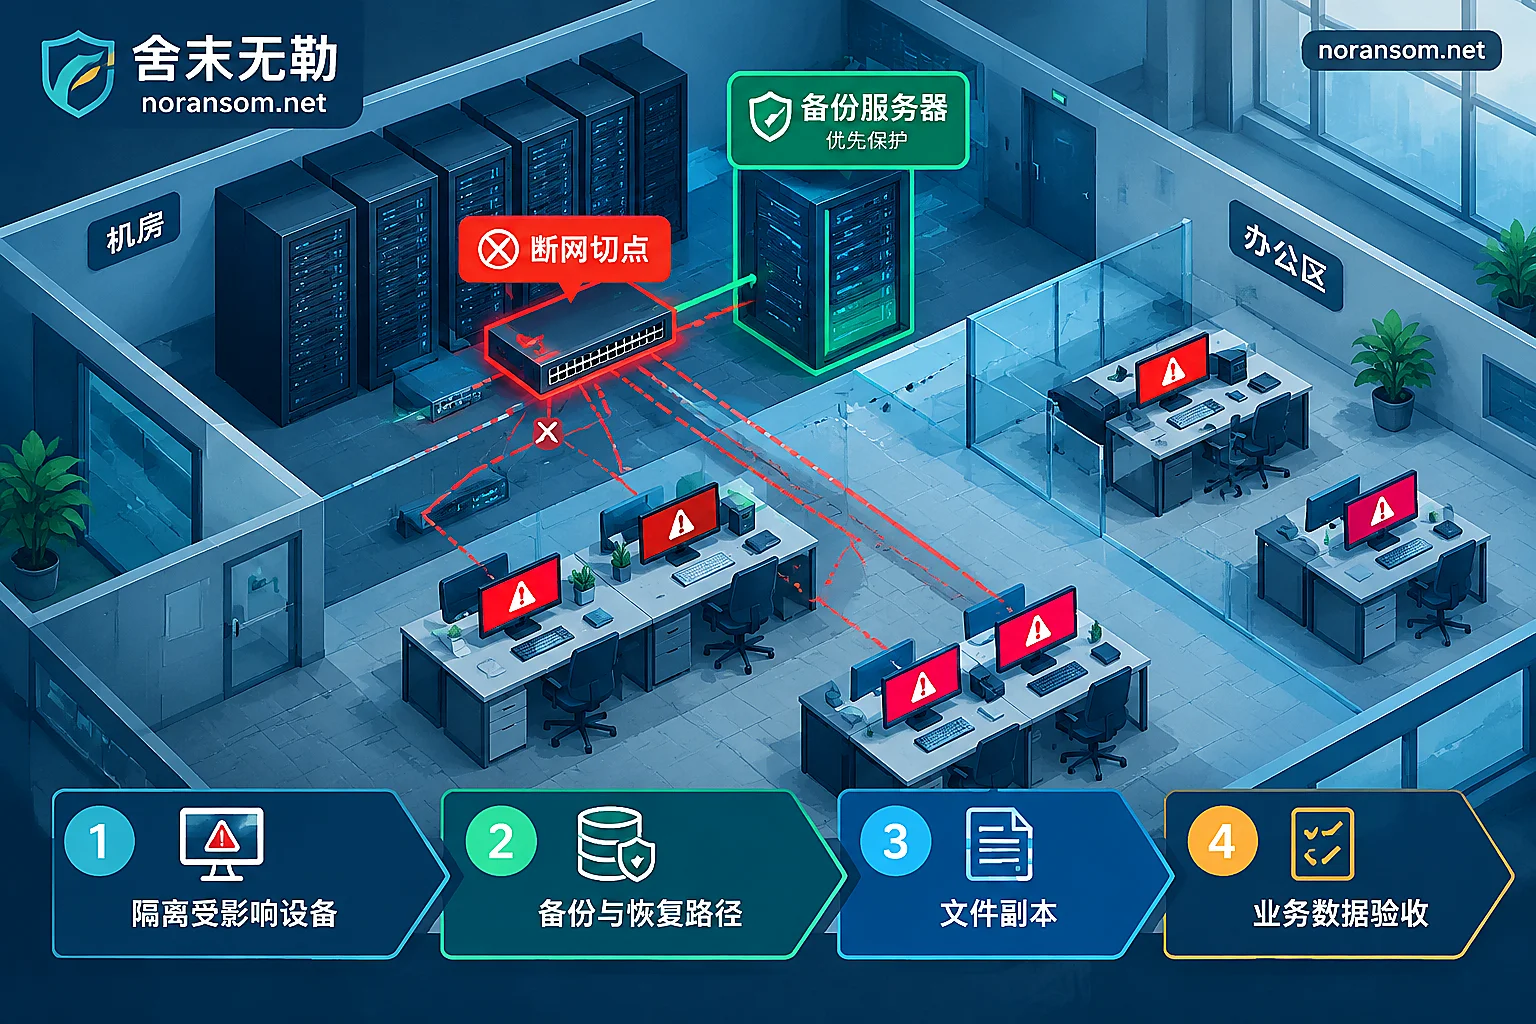
内网多台机器同时被勒索加密时,处置顺序不是看哪台文件烂得最厉害,而是先遏制扩散、保住备份,再切断域控与管理平面,抢救仍在被加密的数据库,最后才处理已彻底锁死的办公电脑。本文给出四级优先顺序、不同网络规模的断网方式、关机与断网的取舍,以及每一类机器必须保留的东西。
查杀报告显示“已清除”,不代表攻击者手里的登录会话、授权码和转发规则失效。这篇按可信设备、账号会话、主机残留、资金与业务四条线,给出可逐项核对的确认方法,以及哪些迹象说明仍在被控、什么时候该重装或请人介入。
0 条留言