遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
发现服务器、ERP账套或数据库文件全部被加上 .AIR 或 .air 后缀时,切勿盲目套用解密工具。同样的后缀背后可能是 Makop 家族,也可能是 Dharma(CrySiS)变种。本文详解如何通过文件命名结构与勒索信特征区分家族,说明现场止损禁区,并梳理当直接解密受阻时,针对 SQL Server 与金蝶、用友等业务系统的底层数据恢复路径。
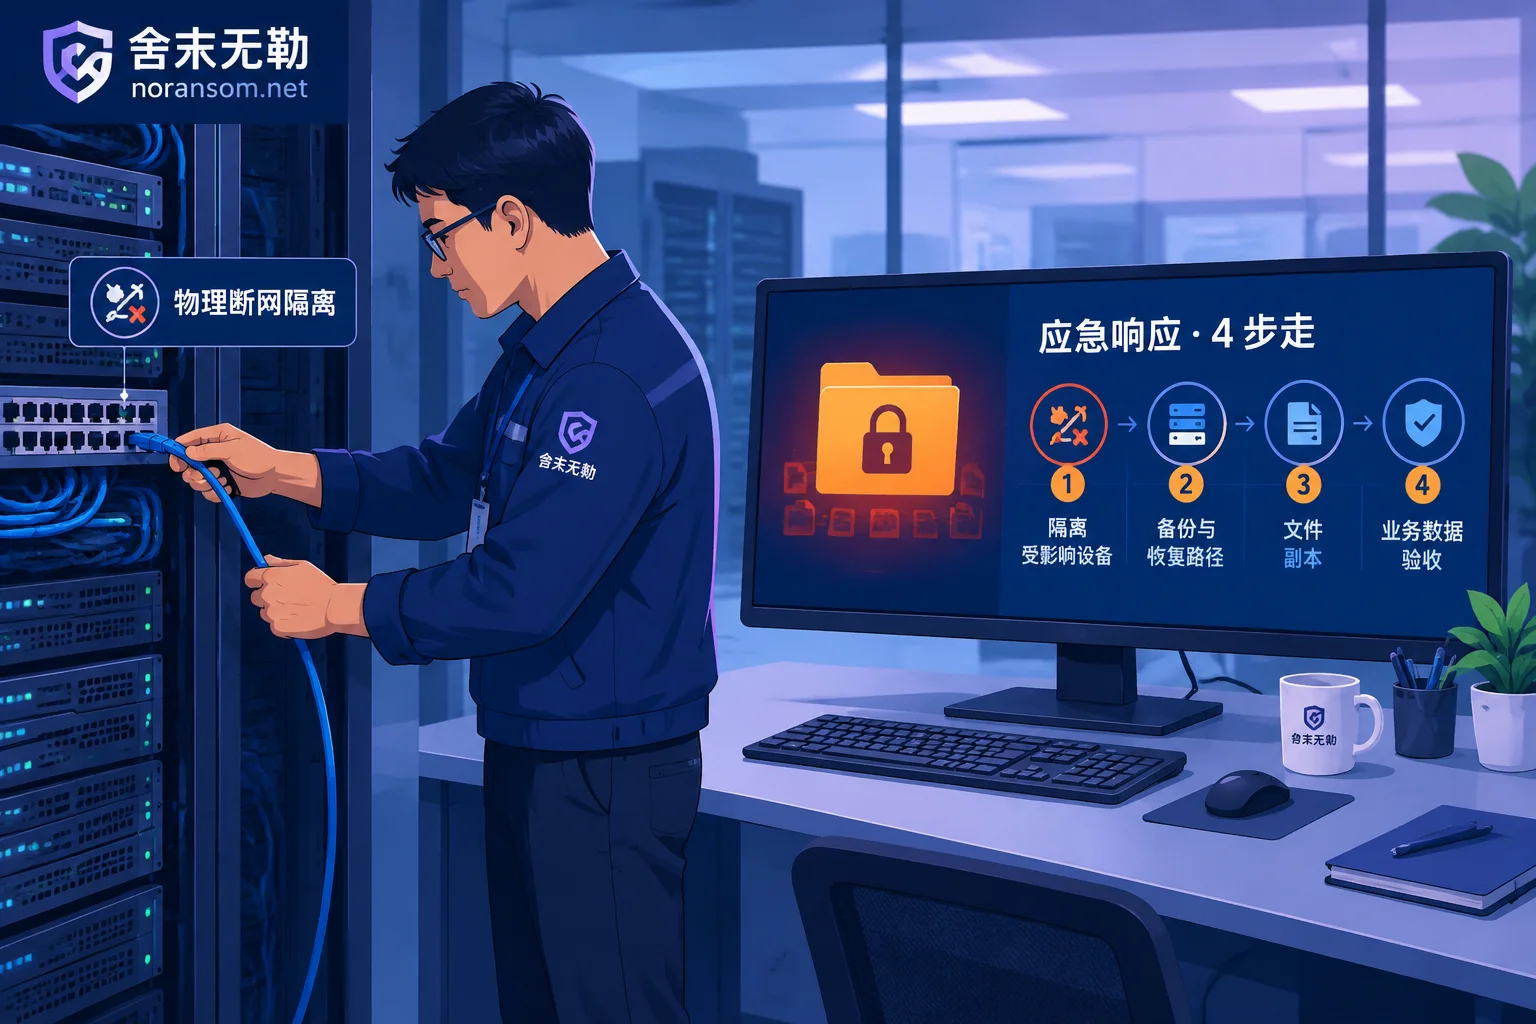
发现电脑或服务器被勒索病毒加密后,盲目重启、杀毒或联系黑客往往会压缩原本存在的数据恢复空间。本文面向企业负责人与IT运维,梳理从中招前30分钟的断网保护现场、家族识别、解密与数据提取路径选择,到清除后门重建防线的四步标准化应急处置流程。
许多企业在遭遇Weaxor、Mallox或Sorry等勒索病毒后,千辛万苦从备份回滚或完成了数据库修复,结果刚上线几小时又被二次加密。本文拆解导致二次中招的四大隐蔽原因(备份带毒、初始入口未封、权限驻留、内网横向跳板),并提供恢复后安全上线的完整核查清单。
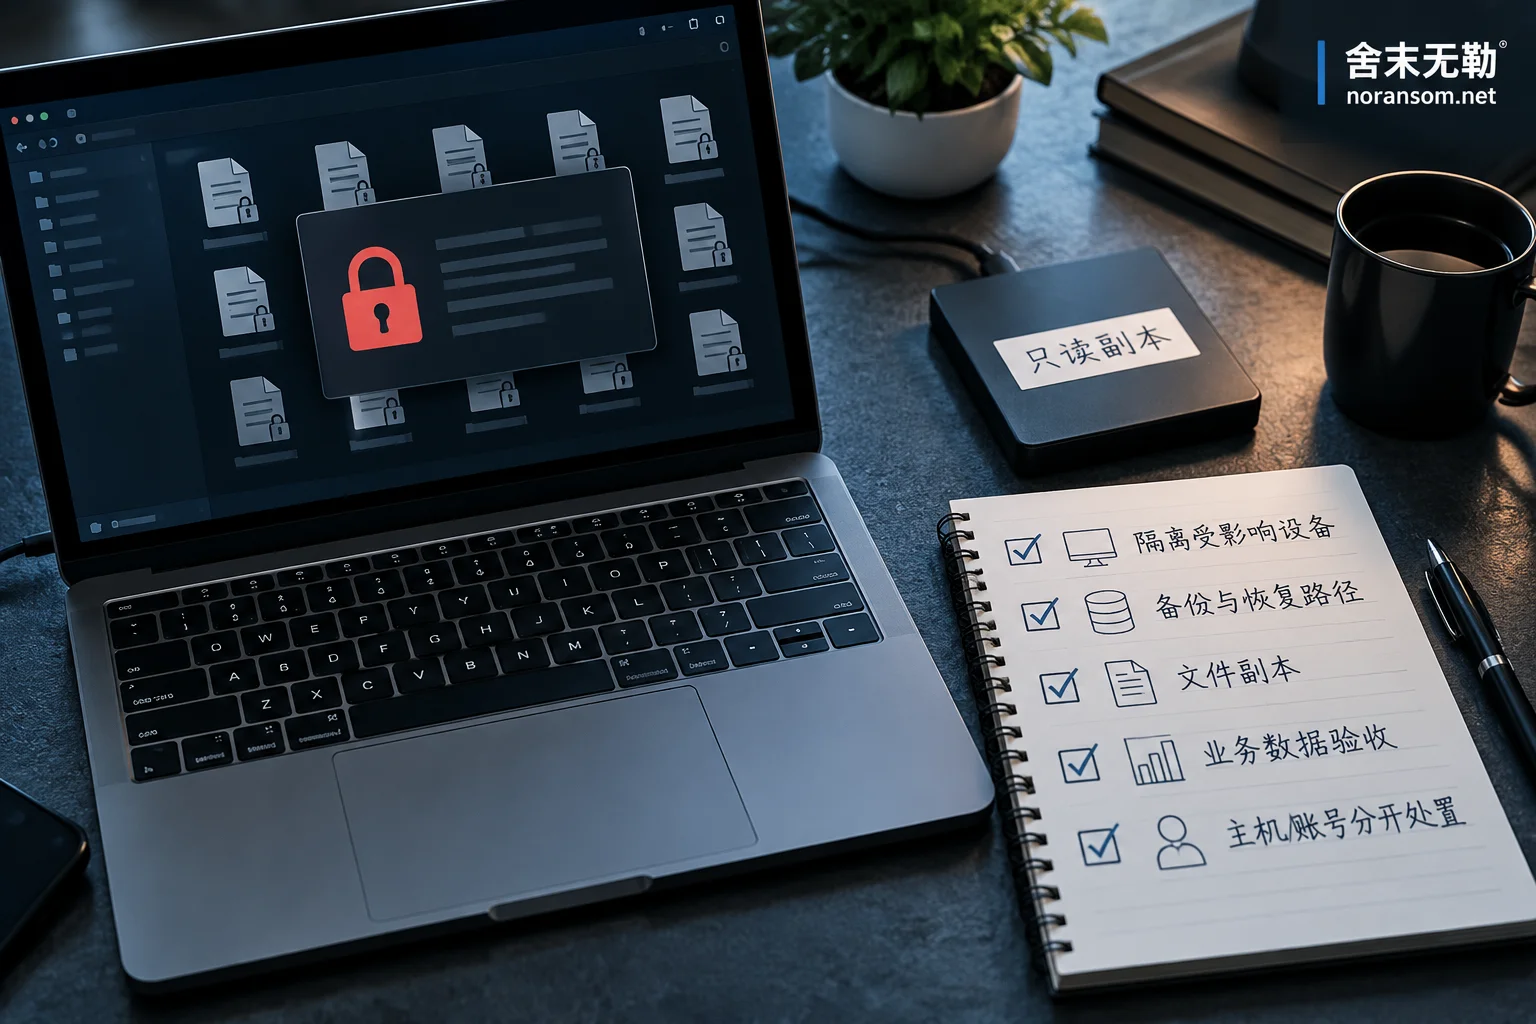
勒索病毒恢复没法凭一句“文件被加密了”报价。本文说明评估和报价前通常要提供的五类资料:勒索信原件、少量非敏感加密样本与对照原件、受灾资产与数据库环境、备份和快照状态、事发后已做过的操作,以及取样时怎么避免二次破坏和泄露敏感数据。
ESXi 上的虚拟机被勒索病毒加密、又没有快照和可用备份时,第一要务是停止对该数据存储的任何写入,再分清被破坏的是虚拟机配置文件还是底层 -flat.vmdk 数据盘。本文给出隔离与开关机的判断依据、先做扇区级副本的理由、重建虚拟磁盘描述文件与从镜像提取数据库残留两条路径的适用条件,以及哪些操作会把最后的恢复机会一起抹掉。
0 条留言