遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
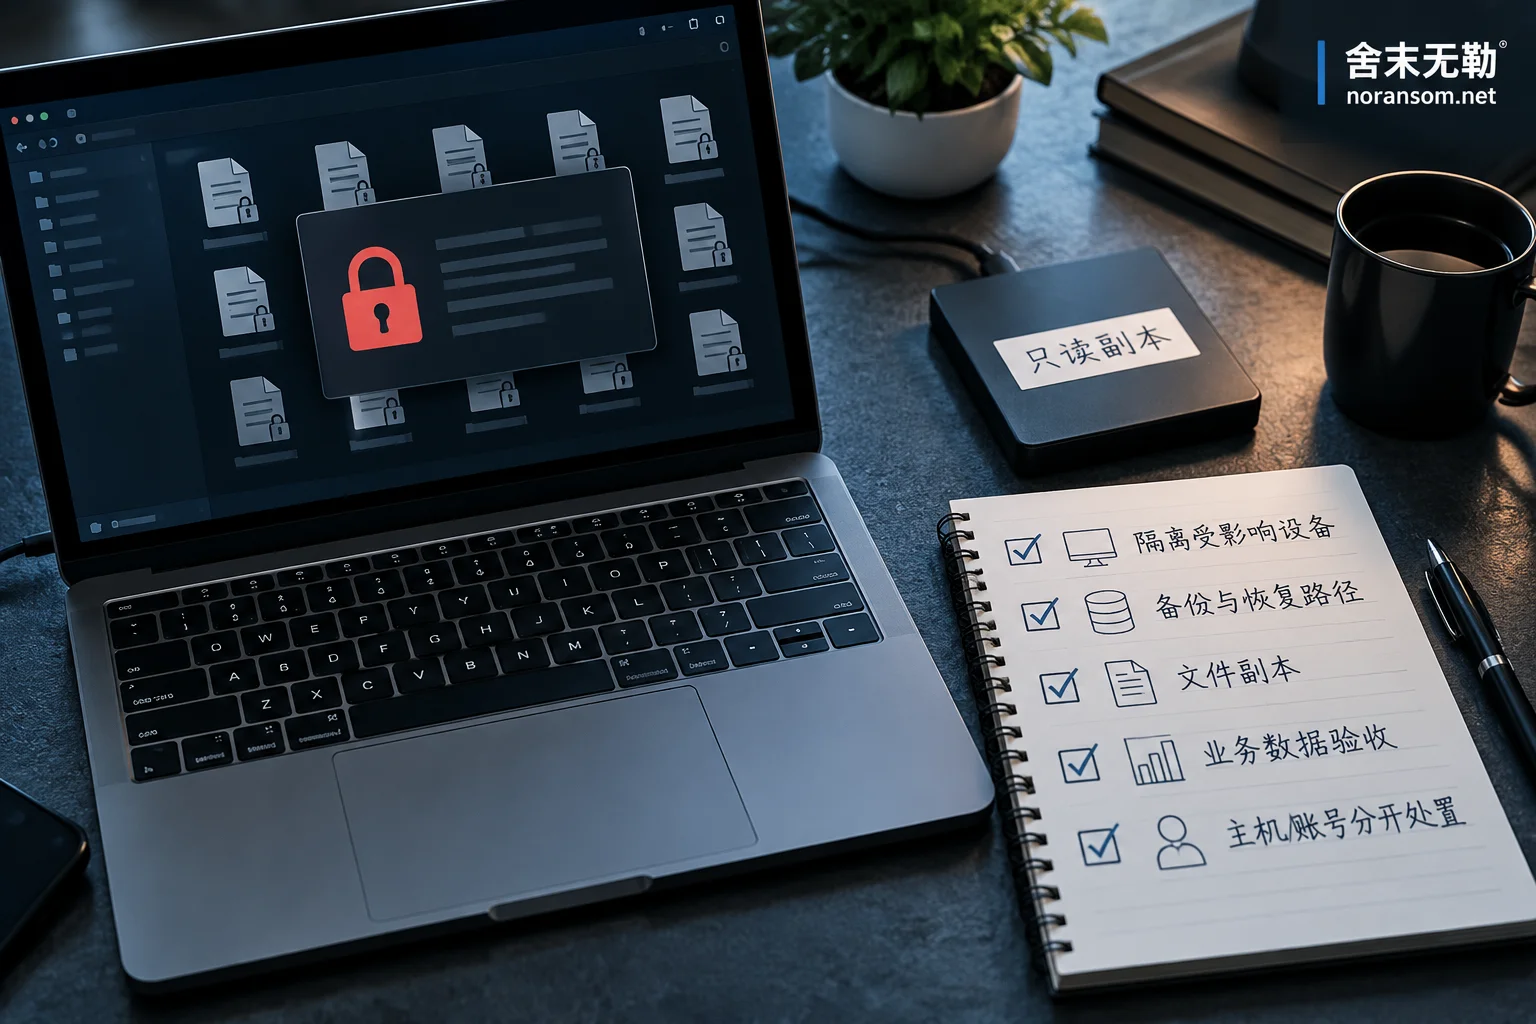
勒索病毒恢复没法凭一句“文件被加密了”报价。本文说明评估和报价前通常要提供的五类资料:勒索信原件、少量非敏感加密样本与对照原件、受灾资产与数据库环境、备份和快照状态、事发后已做过的操作,以及取样时怎么避免二次破坏和泄露敏感数据。
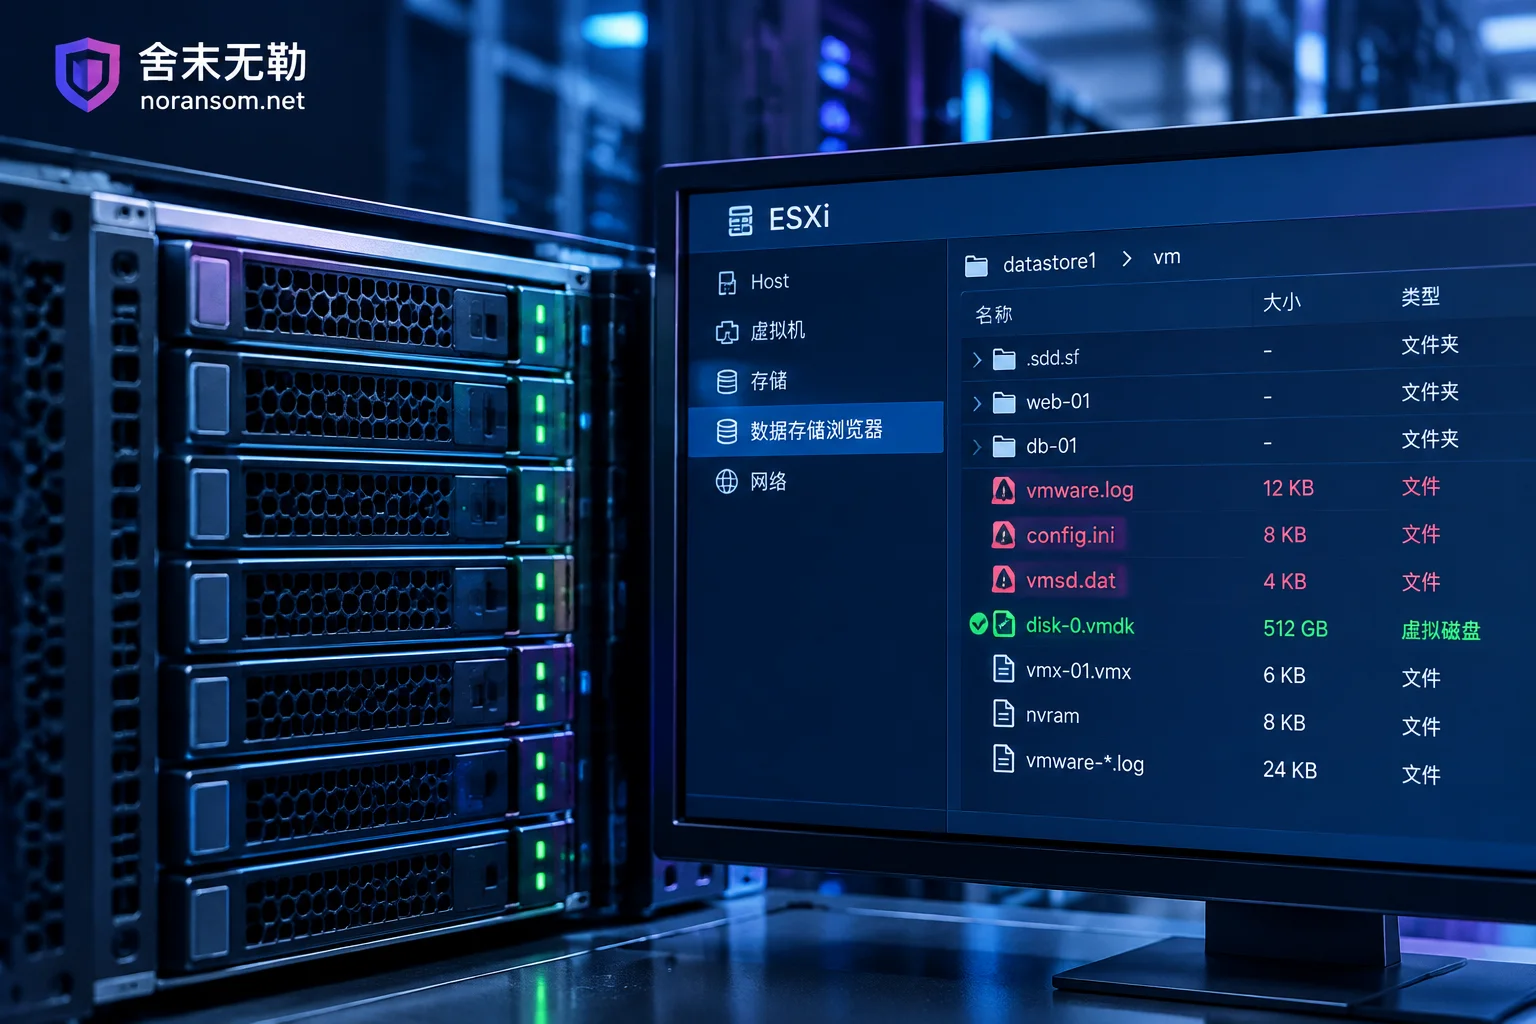
ESXi 上的虚拟机被勒索病毒加密、又没有快照和可用备份时,第一要务是停止对该数据存储的任何写入,再分清被破坏的是虚拟机配置文件还是底层 -flat.vmdk 数据盘。本文给出隔离与开关机的判断依据、先做扇区级副本的理由、重建虚拟磁盘描述文件与从镜像提取数据库残留两条路径的适用条件,以及哪些操作会把最后的恢复机会一起抹掉。
解密工具跑完却打不开文件,往往不是"解密失败"这么简单。本文给出停手后的第一步取证动作,教你用文件头判断文件到底有没有真正被还原,并按工具不匹配、解密器缺陷、加密中途中断、多重加密、数据库结构损坏几种情况分别说明还能怎么处理。
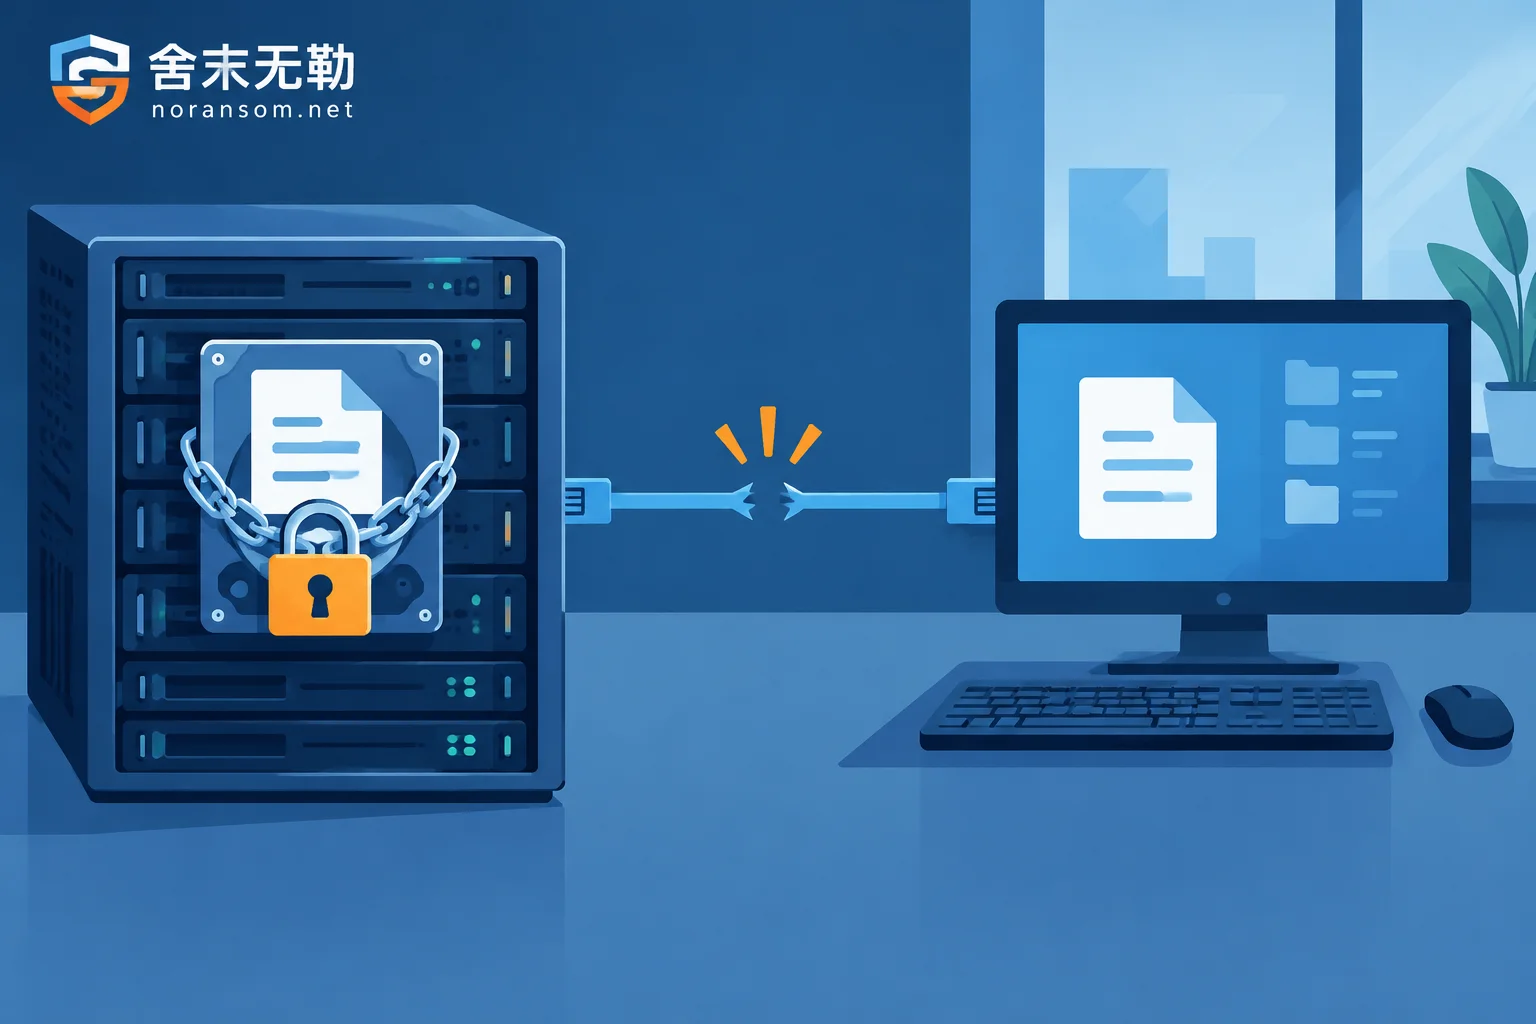
共享盘整片文件变成陌生后缀时,第一步是切断写入通道而不是查杀服务器。本文说明为什么文件服务器/NAS 自己往往没中毒、如何通过文件所有者和会话日志定位局域网里的源头主机、快照和备份该怎么保住,以及取证与可恢复性评估中哪些操作会把数据彻底做死。
中招后找第三方恢复,最容易踩的不是价格高,而是技术路径说不清、在唯一原盘上直接操作、验收标准含糊,以及把代付赎金包装成自研解密。这篇讲清四个核查点和可以直接照着问的几句话。
0 条留言