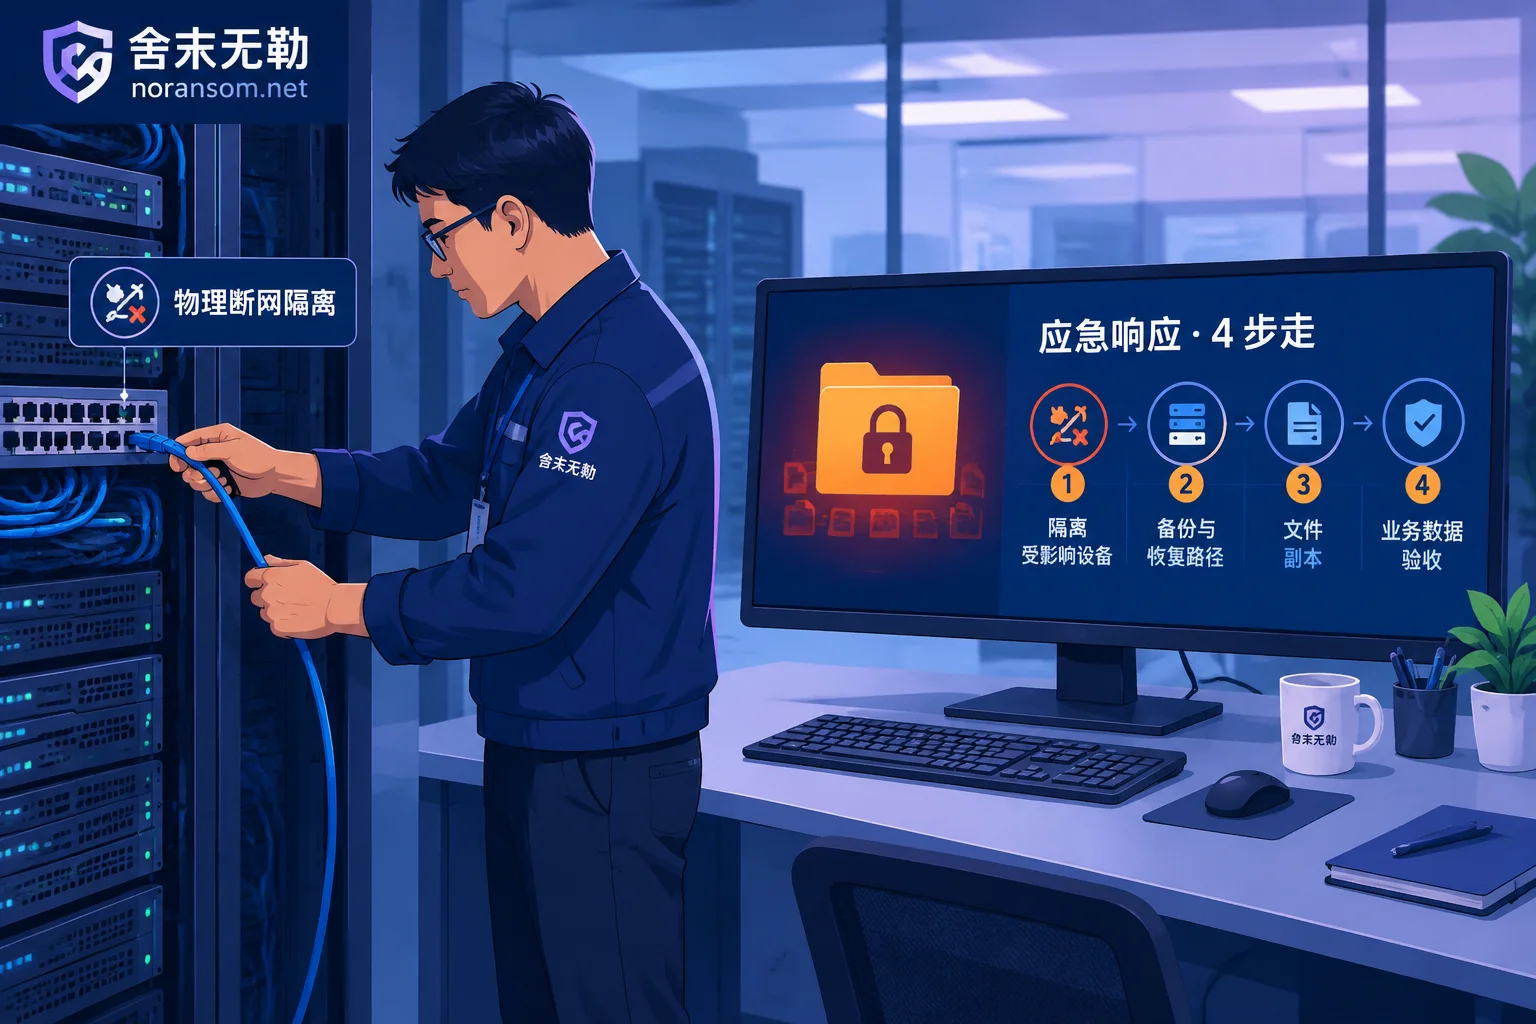
遭遇勒索病毒攻击?请立即断网隔离,切勿重启或格式化。
针对网警提示的勒索病毒“薄利多销”趋势与“两要三不要”处置原则,深度拆解企业与个人中招后盲目联系黑客、找代付中介或乱用野生工具带来的二次损伤风险,并提供从断网保全、家族识别到数据库与虚拟化底层抢救的完整应急路径。
发现电脑或服务器被勒索病毒加密后,盲目重启、杀毒或联系黑客往往会压缩原本存在的数据恢复空间。本文面向企业负责人与IT运维,梳理从中招前30分钟的断网保护现场、家族识别、解密与数据提取路径选择,到清除后门重建防线的四步标准化应急处置流程。
0 条留言